Sicherheit
IronFlock 1.6.29 · November 2026Sicherheit eingebaut, von der Maschine bis zur Plattform
So verbindet sich IronFlock
Alles verbindet sich von innen nach außen
- 1 · Maschinen und GeräteSPSen, Sensoren, Kameras und Edge-PCs verbinden sich selbst mit IronFlock, jedes mit eigenen Zugangsdaten. Sie öffnen keinen Port.
- 2 · IronFlock in Ihrem Werk oder Ihrer ITDie ganze Plattform auf einer Appliance: Daten, Apps, Boards, Alarme und der Assistent. Arbeitet ohne Internet. Ein verschlüsselter Zugang für Menschen und Geräte.
- 3 · Die IronFlock-Cloud, wenn Sie möchtenFernservice, der App Store und Ansichten über Standorte hinweg. Ausgehend über den Standard-Webport erreicht, durch Ihren Unternehmens-Proxy.
In segmentierten Netzen steht die Appliance in Ihrer IT, und der Shopfloor spricht nur mit ihr, sodass kein Gerät im Shopfloor mit dem Internet spricht.
Netzwerkanforderungen in der DokumentationGestützt auf die Empfehlung des BSI für industrielle Fernverbindungen, BSI-CS 108 „Fernwartung im industriellen Umfeld“: Verbindungen werden aus dem Werk heraus aufgebaut, und für Verbindungen von außen wird kein Port geöffnet. Die Zonenaufteilung folgt dem Zonen-und-Conduits-Modell der IEC 62443-3-2.
Betriebsmodelle
Läuft dort, wo Ihre Sicherheitsrichtlinie es vorsieht
- MinimalFactory OnlineOT → IronFlock-CloudGeräte verbinden sich direkt mit der IronFlock-Cloud, ausgehend und verschlüsselt. So starten die meisten Pilotprojekte.
- EinfachAppliance im OT-NetzOT (Appliance) → Cloud, optionalIronFlock in a Box an der Linie. Alles läuft lokal; die Cloud ergänzt Fernservice und den Store.
- SegmentiertAppliance in IT / DMZOT → IT (Appliance) → Cloud, optionalDie Appliance steht in Ihrer IT; der Shopfloor spricht nur mit ihr. Kein Gerät im Shopfloor spricht mit dem Internet.
- Private CloudFactory OfflineOT → Ihre Private Cloud oder Ihr RechenzentrumDie vollständige Plattform in Ihrem eigenen Cloud-Konto oder Rechenzentrum, für Unternehmensgruppen mit vielen Standorten und eigener IT-Richtlinie.
Gestützt auf die Segmentierung, die IEC 62443-3-2 (Zonen und Conduits), NIST SP 800-82 (eine DMZ zwischen OT und IT) und das BSI ICS-Security-Kompendium für Werksnetze empfehlen.
Betriebsmodelle in der DokumentationGeräte provisionieren
Jedes Gerät hat seine eigene Identität, bevor es startet
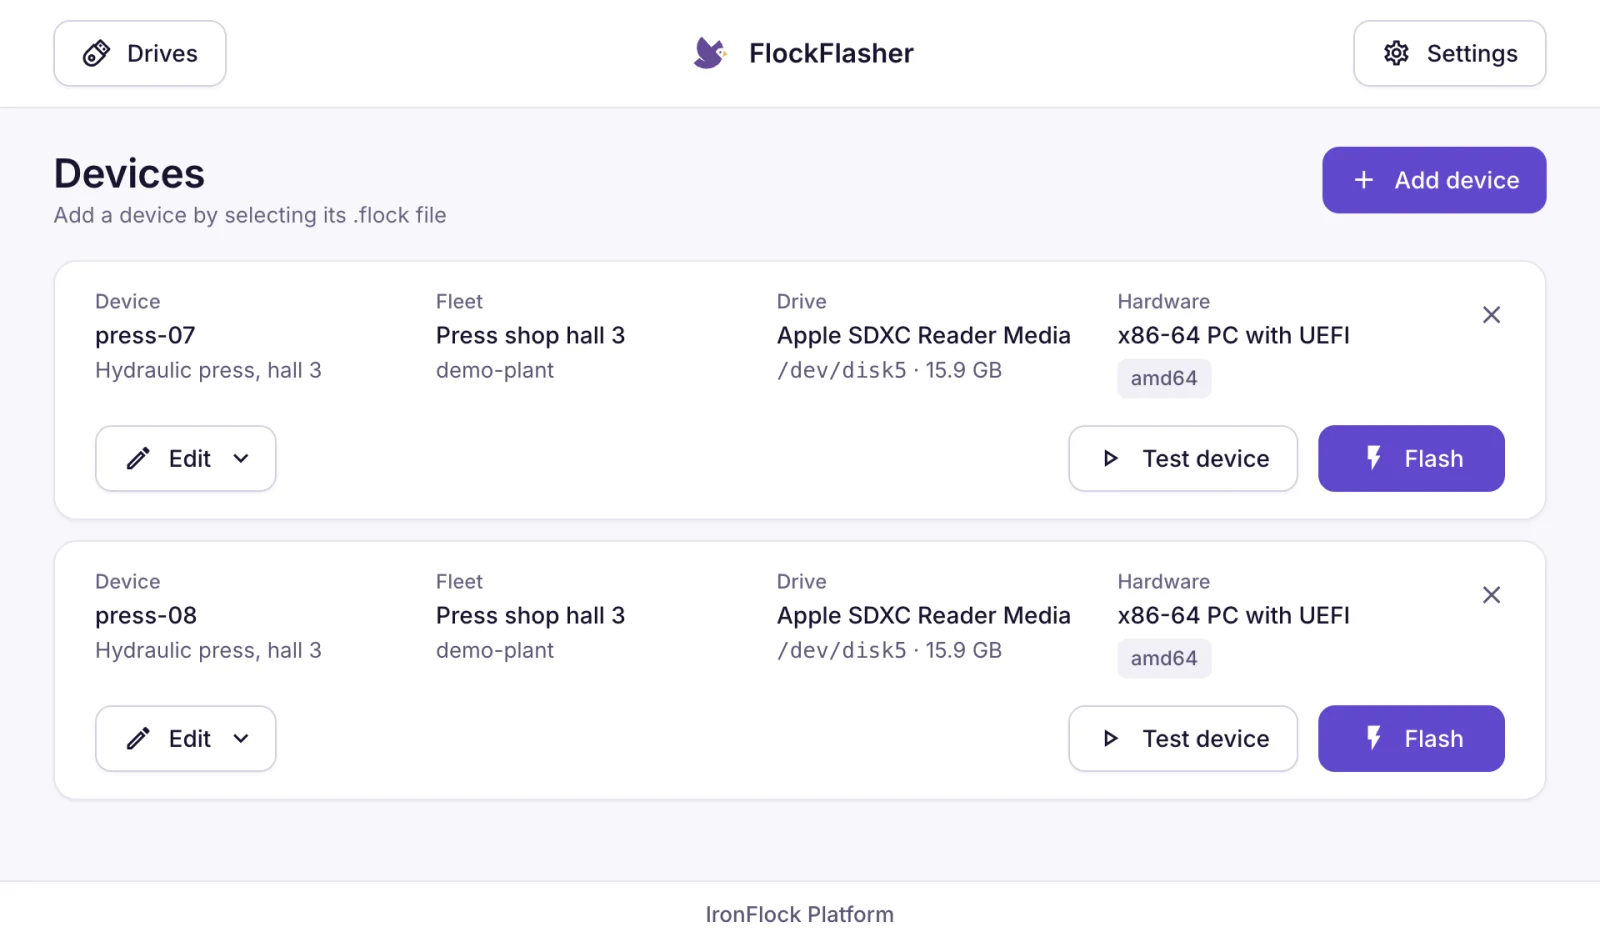
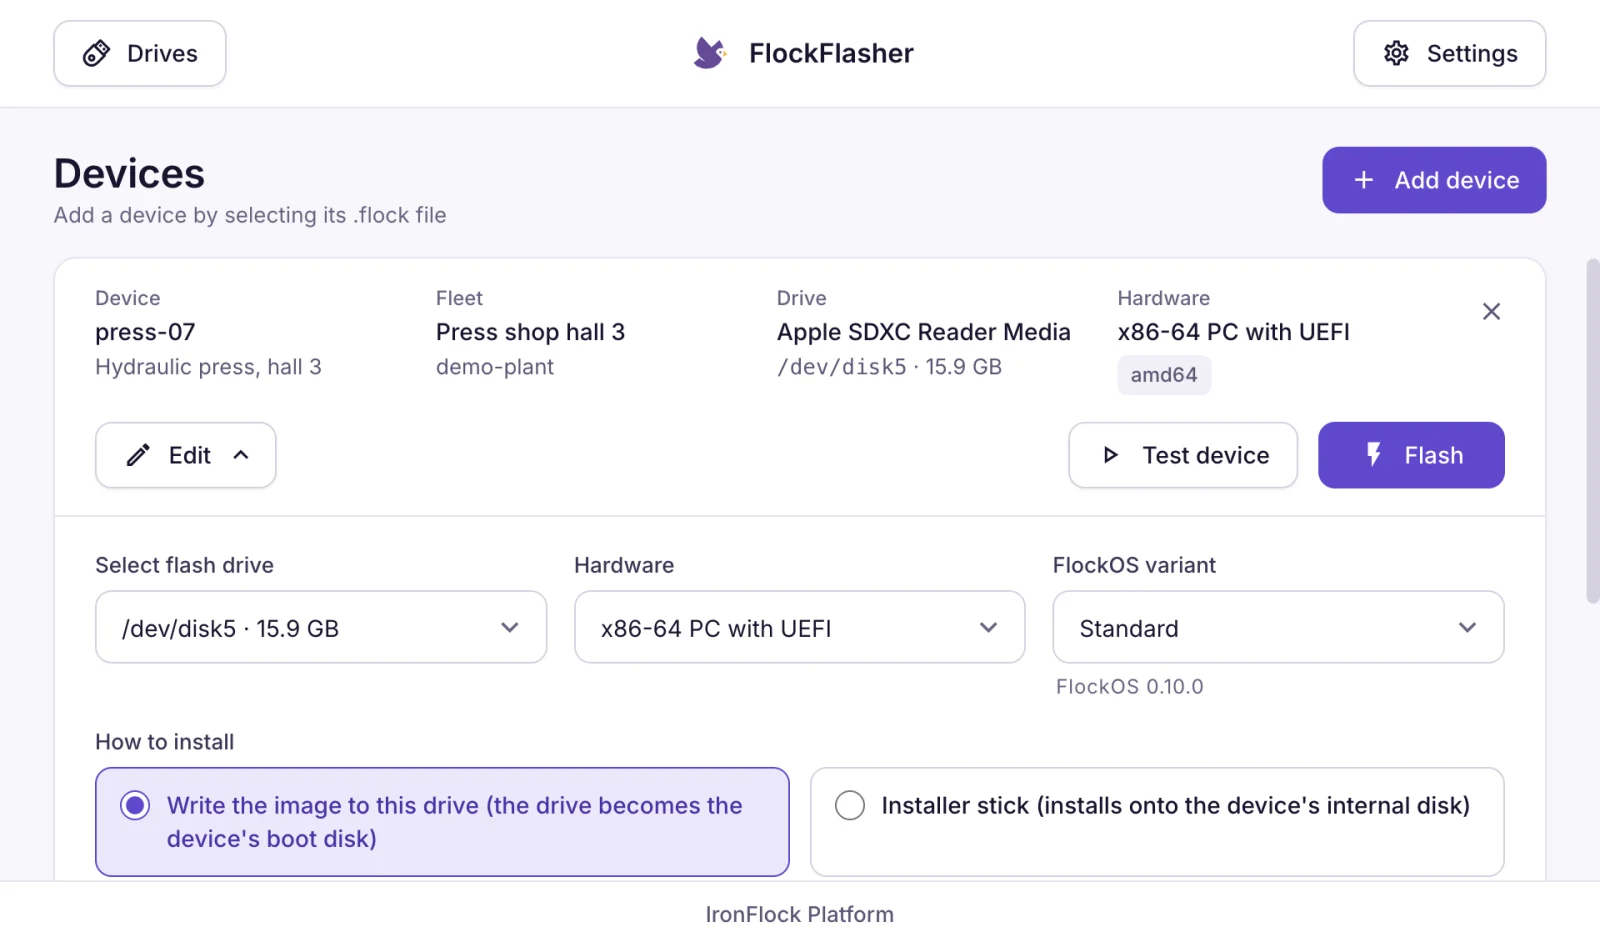
FlockFlasher: eine Charge Geräte bereit zum Flashen, jedes mit eigener Identität, und die Einstellungen eines Geräts mit Hardware und FlockOS-Release. Der FlockFlasher betreibt ein Gerät auch auf einem Laptop, sodass Apps und Boards getestet werden, bevor die Hardware provisioniert wird.
Gestützt auf IEC 62443-3-3 SR 1.2, die verlangt, dass sich jedes Gerät identifiziert und authentifiziert, und die Secure-by-Default-Anforderung des Cyber Resilience Act in Anhang I: eindeutige Zugangsdaten statt gemeinsamer Standardwerte.
Vertrauenswürdige Updates
Jede Software ist signiert, geprüft und wird bei Bedarf zurückgesetzt
- BetriebssystemSignierte System-ImagesSignierte Images und Update-Bundles, neben dem laufenden System installiert und erst umgeschaltet, wenn sie funktionieren. Jedes Image kommt mit einem signierten Nachweis, wie es gebaut wurde, und einer vollständigen Stückliste, die jede Woche neu auf bekannte Schwachstellen geprüft wird.
Authentizität und Integrität von Updates, wie IEC 62443-4-2 CR 3.10 RE 1 verlangt · ausfallsicheres Update mit automatischer Wiederherstellung wie in NIST SP 800-193 · signierte Build-Provenienz im SLSA-Format · CycloneDX-SBOM, das Format, das BSI TR-03183-2 nennt
- Geräte-AgentSignierte Agent-UpdatesDer IronFlock Agent auf jedem Gerät installiert nur von IronFlock signierte Updates und kehrt zur vorherigen Version zurück, wenn ein Update fehlschlägt. Releases für Windows sind ebenfalls signiert, und zu jedem Release wird eine signierte Stückliste veröffentlicht.
IEC 62443-4-2 CR 3.10 RE 1 (Authentizität und Integrität von Updates) · Windows-Codesignatur (Authenticode) · signierte CycloneDX-SBOM je Release, wie Anhang I des Cyber Resilience Act verlangt
- AppsKontrollierte App-RolloutsApps werden von der Plattform aus installiert, aktualisiert und zurückgesetzt. Jede App läuft isoliert mit eigenen Daten. Tieferer Zugriff auf ein Gerät wird je App gewährt und ist jederzeit widerrufbar.
Least Privilege und eingeschränkter Datenfluss, wie IEC 62443-3-3 SR 2.1 und FR 5 beschreiben · begrenzte Auswirkung eines Vorfalls, wie Anhang I des Cyber Resilience Act verlangt
- Die Appliance vor Ort installiert nur von IronFlock signierte Releases und prüft jede Datei und jedes Image gegen den signierten Release-Nachweis. Sichere Verteilung von Updates, Cyber Resilience Act Anhang I Teil II (7).
- Die Appliance hält eine lokale Kopie der Agent-Updates vor, sodass Geräte im Shopfloor aktualisiert werden, ohne das Internet zu erreichen. Updates innerhalb des Perimeters bereitgestellt, das Muster, das NIST SP 800-82 beschreibt.
- Jedes Release erscheint mit Release Notes, die seine Sicherheitsänderungen auflisten, und Appliance-Betreiber erhalten sie per E-Mail. Sicherheitshinweise zu jedem Sicherheitsupdate, Cyber Resilience Act Anhang I Teil II (4) und (8).
Fernservice
Fernservice, ohne Türen zu öffnen
Servicepersonal erreicht genau die Maschinenschnittstelle, die es braucht, wenn sie freigeschaltet ist, und jede Sitzung wird protokolliert. Verbindungen beginnen im Werk: das Fernwartungsmuster, das IEC 62443 und das BSI empfehlen.
So funktioniert der Fernzugriff- Verbindungen von innen nach außenKeine eingehende Firewall-Regel, kein VPN und kein Jump-Host in Ihrem Werk.
- Je Maschine, je SchnittstelleWelche Schnittstellen erreichbar sind, deklariert die App; freigeschaltet werden sie je Gerät von Personen mit der passenden Berechtigung.
- Vermittelt und protokolliertSitzungen laufen über die IronFlock-Cloud oder Ihre Private Cloud und erscheinen im Audit-Log des Geräts.
- Bedienoberflächen und DiensteDer Fernzugriff erreicht die Bedienoberflächen und Dienste der Maschine. Die Maschinensicherheit bleibt bei der Maschine und ihrer Sicherheitssteuerung.
Gestützt auf BSI-CS 108 „Fernwartung im industriellen Umfeld“: Fernwartung wird aus dem Werk heraus aufgebaut, braucht keinen offenen eingehenden Port und wird protokolliert. IEC 62443-3-3 SR 1.13 mit RE 1 verlangt genau das: Zugriff aus nicht vertrauenswürdigen Netzen wird kontrolliert und nur auf ausdrückliche Genehmigung gewährt, und SR 2.8 verlangt, dass er eine Audit-Spur hinterlässt.
Zugriff
Wer was darf, ist explizit festgelegt
- Berechtigungen je Projekt, Gerät und AppBedienen, Entwickeln, Installieren, Netzwerk und Warten sind getrennte Berechtigungen, je Asset vergeben.
- Ein zweiter Faktor für jedes KontoZwei-Faktor-Authentifizierung mit Authenticator-Apps und Sicherheitsschlüsseln steht für jedes Konto zur Verfügung.
- Jede App isoliertJede App läuft in ihrem eigenen Bereich mit eigenen Daten. Zugriff auf die Daten einer anderen App wird von der App deklariert und ausdrücklich gewährt.
- Tieferer Gerätezugriff nach GenehmigungEine App, die privilegierten Zugriff auf ein Gerät braucht, fragt danach. Der Zugriff wird je App gewährt und ist jederzeit widerrufbar.
- Alles im Audit-LogÄnderungen an Projekten, Geräten und Apps, Anmeldungen und Fernsitzungen werden mit Wer, Was und Wann protokolliert.
- Eine Identität je Person und je GerätPersonen melden sich einmal über den Identitätsdienst der Plattform an. Jedes Gerät hat eigene Zugangsdaten, erstellt bei seiner Registrierung.
Gestützt auf NIS2 Art. 21(2), der Zugriffskontrolle (i) und Multi-Faktor-Authentifizierung (j) unter den geforderten Maßnahmen aufführt, und IEC 62443-3-3: Multi-Faktor-Authentifizierung (SR 1.1 RE 2), Least Privilege (SR 2.1) und auditierbare Ereignisse (SR 2.8).
Ihre Daten
Ihre Daten, dort, wo Sie es entscheiden
Wo sie liegen
- Vor Ort auf der Appliance, in Ihrer Private Cloud oder in der IronFlock-Cloud, gehostet in der EU.
- Die Vor-Ort-Modelle halten Maschinendaten in Ihrem Werk; die Cloud-Verbindung ist optional.
- Vollständiger Export aller Daten zu jeder Zeit, im Einklang mit dem EU Data Act.
EU Data Act, Kapitel VI: Wechsel zwischen Diensten und Mitnahme Ihrer Daten · DSGVO Art. 28: die Rollen sind im Auftragsverarbeitungsvertrag festgelegt
Wie sie geschützt sind
- Verschlüsselt auf jeder Verbindung, im Shopfloor ebenso wie zur Cloud. Sensible Werte sind in der Datenbank verschlüsselt.
- DSGVO-Rollen und -Maßnahmen sind im Auftragsverarbeitungsvertrag festgelegt.
- Der KI-Assistent verarbeitet Ihre Fragen, ohne sie zu speichern, und kennzeichnet seine Antworten als KI-generiert.
Verschlüsselung bei der Übertragung (TLS) und im Ruhezustand, wie DSGVO Art. 32 und IEC 62443-3-3 SR 4.1 verlangen · KI-generierte Antworten gekennzeichnet, wie Art. 50 des AI Act fordert
Standards
Entworfen für die Standards, mit denen Ihre IT arbeitet
Mit den Standards im Blick entworfen
IEC 62443, NIS2, der Cyber Resilience Act und ISO 27001 haben die Architektur und den Release-Prozess geprägt: Verbindungen von innen nach außen, signierte Software, eine vollständige Stückliste zu jedem Release und ein öffentlicher Prozess, um Sicherheitskorrekturen zu melden und anzukündigen. Jeder Abschnitt oben nennt die Klausel, die er beantwortet.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- DSGVO
Transparent von Haus aus
- Release Notes mit einem Abschnitt Sicherheit zu jeder Version und eine E-Mail an Appliance-Betreiber.
- Veröffentlichte Signaturschlüssel und Fingerabdrücke, mit denen Sie prüfen, was Sie installieren.
- Ein öffentlicher Sicherheitskontakt ([email protected]) und eine Seite mit Sicherheitshinweisen für Sicherheitsforscher und Kunden.
Koordinierte Offenlegung von Schwachstellen, wie ISO/IEC 29147 und 30111 beschreiben und Anhang I Teil II des Cyber Resilience Act verlangt · ein maschinenlesbarer Sicherheitskontakt nach RFC 9116 (security.txt)
Fragen, die Sicherheitsteams zuerst stellen
Müssen wir für IronFlock Firewall-Ports öffnen?
Geräte und Appliance verbinden sich ausgehend über den Standard-Webport, verschlüsselt. Die Ziele für die Firewall-Allowlist sind in der Dokumentation veröffentlicht. Fernservice funktioniert über dieselben ausgehenden Verbindungen.
Kann IronFlock ohne Internet laufen?
Ja. Mit der Appliance oder einer Private Cloud läuft die ganze Plattform lokal, einschließlich Apps, Boards, Alarmen und KI-Assistent. Die Verbindung zur IronFlock-Cloud ist optional und ergänzt Fernservice, den App Store und standortübergreifende Ansichten.
Wo werden unsere Daten gespeichert?
Wo Sie es entscheiden: auf der Appliance in Ihrem Werk, in Ihrer Private Cloud oder in der IronFlock-Cloud, die in der EU gehostet wird. Alle Daten sind jederzeit exportierbar.
Wer kann aus der Ferne auf unsere Maschinen zugreifen, und wird das protokolliert?
Personen mit der Netzwerk-Berechtigung auf diesem Gerät, über Verbindungen, die das Gerät selbst öffnet. Jede Sitzung wird im Audit-Log des Geräts protokolliert.
Wie halten Sie die Software über die Zeit sicher?
Jede Änderung und jedes Release durchläuft automatisierte Sicherheitsprüfungen, veröffentlichte Software und ihre Stücklisten werden jede Woche neu geprüft, und jedes Release erscheint mit Release Notes, die seine Sicherheitsänderungen auflisten. Updates sind signiert und werden vor der Installation verifiziert.
Wie verhält sich IronFlock zur Maschinensicherheit?
IronFlock ist eine Daten- und Anwendungsplattform, die sich mit den Bedienoberflächen und Diensten einer Maschine verbindet. Die Maschinensicherheit bleibt bei der Maschine und ihrer Sicherheitssteuerung.
Sprechen Sie mit einem Ingenieur über Ihr Werk
Ein IronFlock-Ingenieur geht mit Ihnen das Betriebsmodell und die Verbindungen für Ihre Standorte durch. Die detaillierte Sicherheitsbewertung der Appliance durch IronFlock ist auf Anfrage erhältlich.