Sécurité
IronFlock 1.6.29 · novembre 2026La sécurité intégrée, de la machine à la plateforme
Comment IronFlock se connecte
Tout se connecte de l'intérieur vers l'extérieur
- 1 · Machines et équipementsAutomates, capteurs, caméras et PC edge se connectent eux-mêmes à IronFlock, chacun avec ses propres identifiants. Ils n'ouvrent aucun port.
- 2 · IronFlock dans votre usine ou votre ITToute la plateforme sur une appliance : données, applications, tableaux de bord, alarmes et assistant. Fonctionne sans internet. Un seul point d'entrée chiffré pour les personnes et les équipements.
- 3 · Le cloud IronFlock, quand vous le souhaitezTélémaintenance, App Store et vues multi-sites. Joint en sortie sur le port web standard, à travers le proxy de votre entreprise.
Pour les réseaux segmentés, l'appliance se trouve dans votre IT et l'atelier ne communique qu'avec elle : aucun équipement de l'atelier ne parle à internet.
Exigences réseau dans la documentationS'appuie sur la recommandation du BSI pour les connexions distantes industrielles, BSI-CS 108 « Fernwartung im industriellen Umfeld » : les connexions sont initiées depuis l'intérieur de l'usine et aucun port n'est ouvert aux connexions venant de l'extérieur. Le découpage en zones suit le modèle zones et conduits de l'IEC 62443-3-2.
Modèles de déploiement
S'exécute là où votre politique de sécurité le prévoit
- MinimalFactory OnlineOT → cloud IronFlockLes équipements se connectent directement au cloud IronFlock, en sortie et chiffrés. C'est ainsi que démarrent la plupart des pilotes.
- SimpleAppliance dans l'OTOT (appliance) → cloud, en optionIronFlock in a Box sur la ligne. Tout s'exécute localement ; le cloud ajoute la télémaintenance et l'App Store.
- SegmentéAppliance dans l'IT / DMZOT → IT (appliance) → cloud, en optionL'appliance se trouve dans votre IT ; l'atelier ne communique qu'avec elle. Aucun équipement de l'atelier ne parle à internet.
- Cloud privéFactory OfflineOT → votre cloud privé ou centre de donnéesLa plateforme complète dans votre propre compte cloud ou centre de données, pour les groupes multi-sites dotés de leur propre politique IT.
S'appuie sur la segmentation que recommandent pour les réseaux d'usine l'IEC 62443-3-2 (zones et conduits), le NIST SP 800-82 (une DMZ entre OT et IT) et le BSI ICS-Security-Kompendium.
Options de déploiement dans la documentationProvisionnement des équipements
Chaque équipement a sa propre identité avant de démarrer
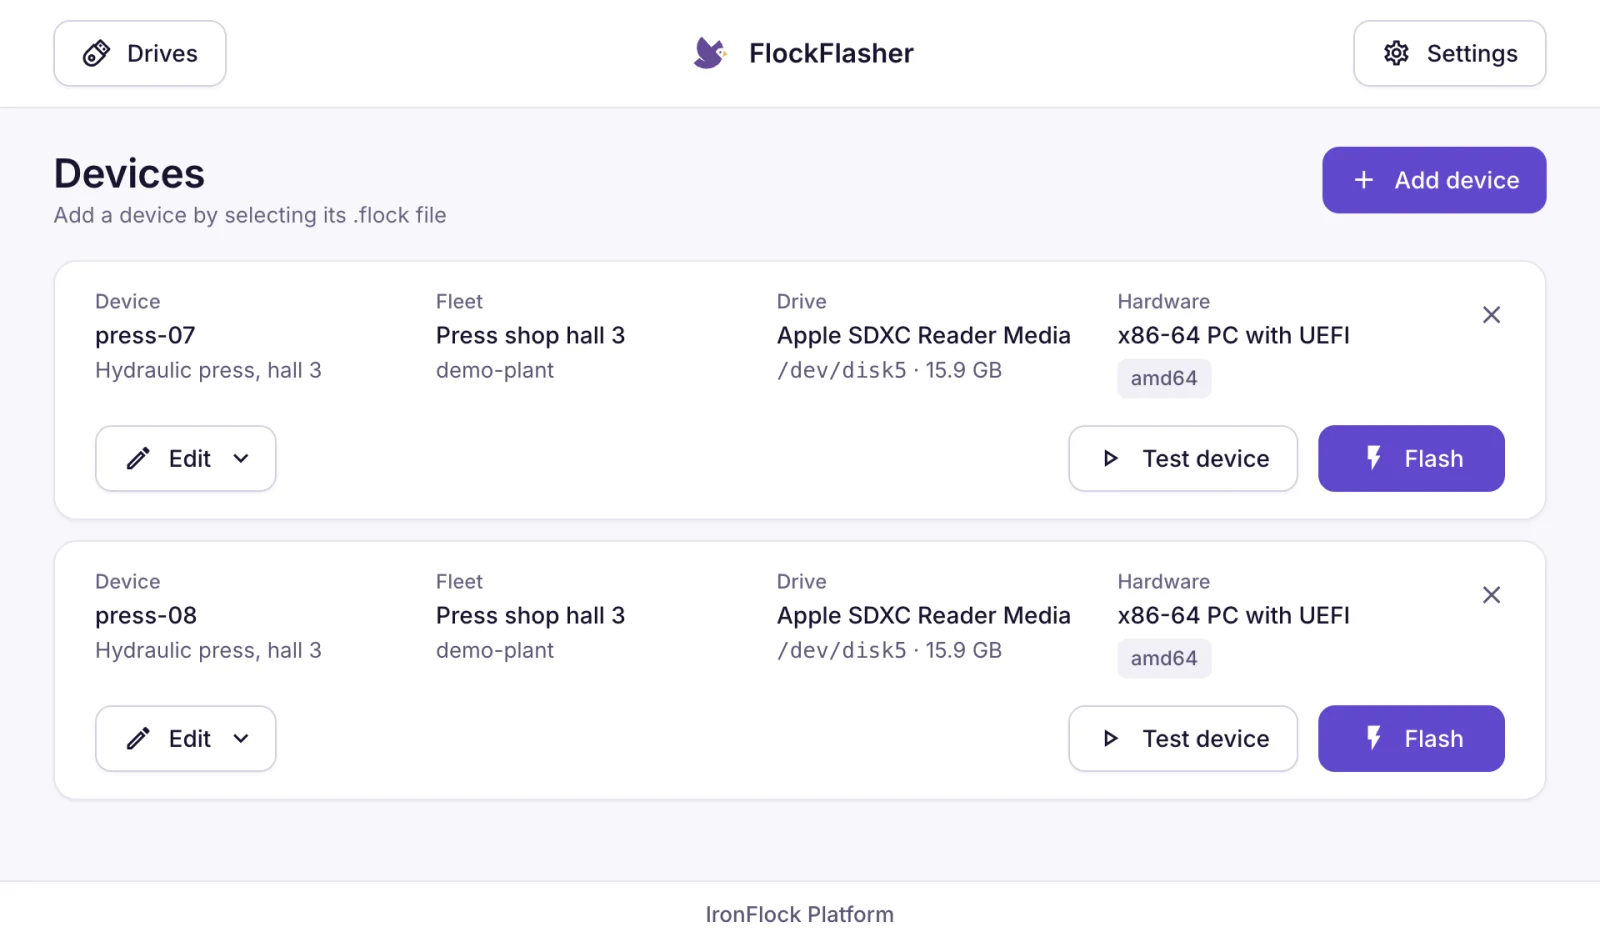
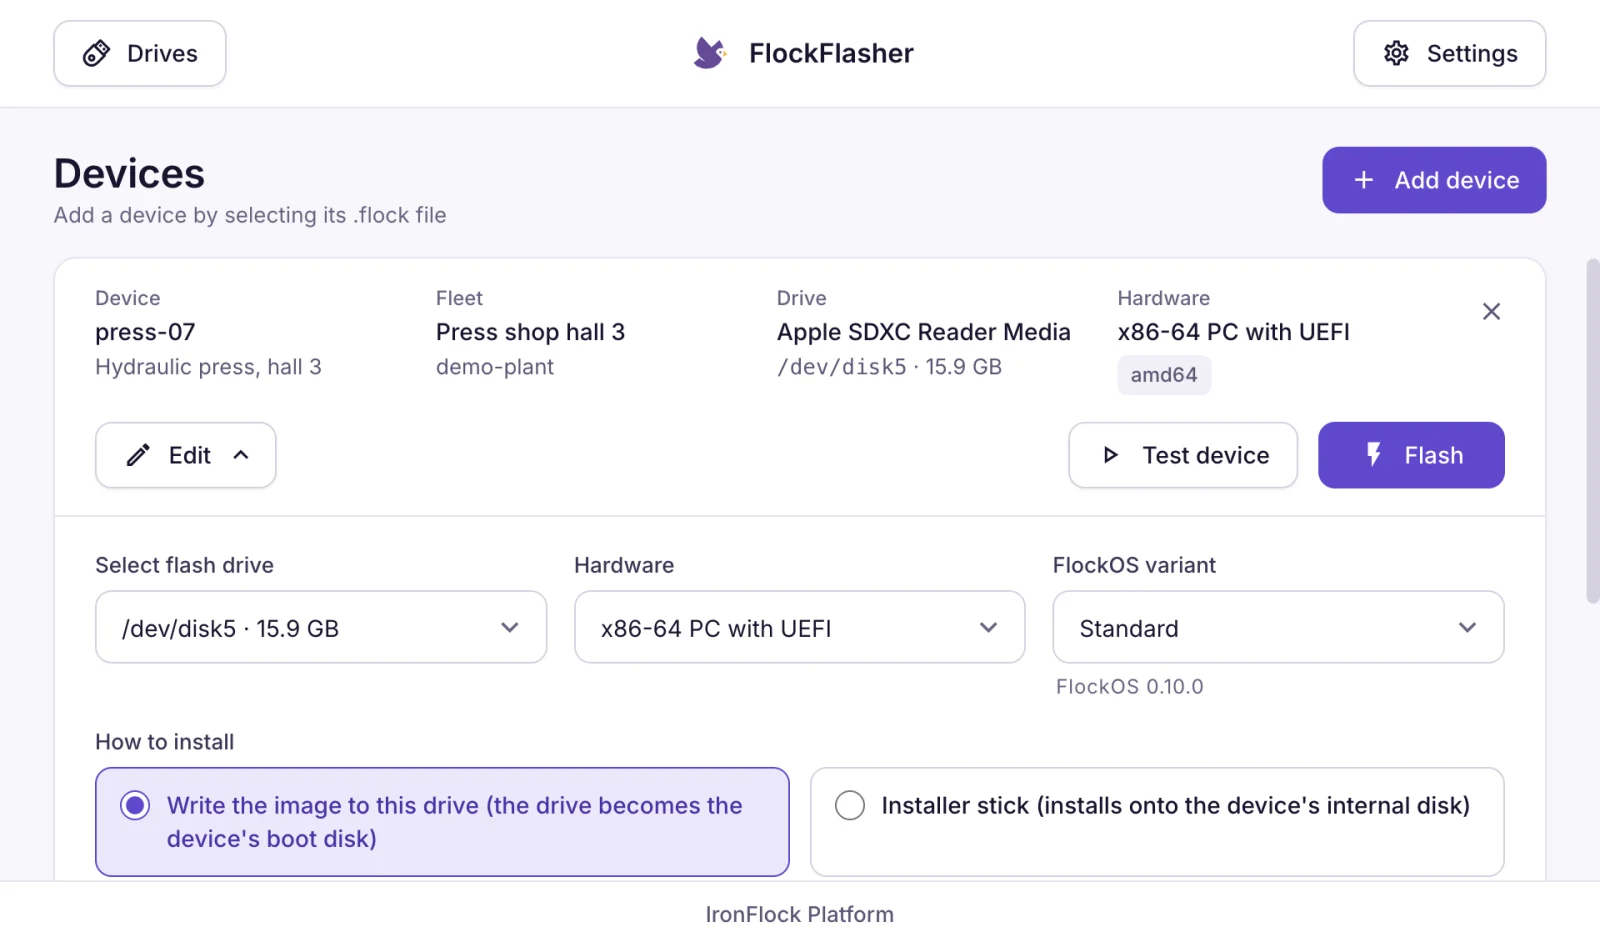
FlockFlasher : un lot d'équipements prêts à flasher, chacun avec sa propre identité, et les réglages d'un équipement avec son matériel et sa version de FlockOS. Le FlockFlasher exécute aussi un équipement sur un ordinateur portable, pour tester applications et tableaux de bord avant de provisionner le matériel.
S'appuie sur IEC 62443-3-3 SR 1.2, qui demande que chaque équipement s'identifie et s'authentifie, et l'exigence de sécurité par défaut du Cyber Resilience Act à l'annexe I : des identifiants uniques plutôt que des valeurs par défaut partagées.
Des mises à jour fiables
Chaque logiciel est signé, vérifié et, si besoin, ramené à la version précédente
- SystèmeImages système signéesImages et paquets de mise à jour signés, installés à côté du système en cours et activés seulement une fois qu'ils fonctionnent. Chaque image s'accompagne d'une attestation signée de sa construction et d'une nomenclature complète, réanalysée chaque semaine à la recherche de faiblesses connues.
Authenticité et intégrité des mises à jour comme l'exige l'IEC 62443-4-2 CR 3.10 RE 1 · mise à jour à sûreté intégrée avec récupération automatique comme dans le NIST SP 800-193 · provenance de build signée au format SLSA · SBOM CycloneDX, le format que nomme le BSI TR-03183-2
- Agent équipementMises à jour signées de l'agentL'agent IronFlock de chaque équipement n'installe que des mises à jour signées par IronFlock et revient à la version précédente si une mise à jour échoue. Les versions pour Windows sont signées elles aussi, et une nomenclature signée de chaque version est publiée.
IEC 62443-4-2 CR 3.10 RE 1 (authenticité et intégrité des mises à jour) · signature de code Windows (Authenticode) · SBOM CycloneDX signée par version, comme le demande l'annexe I du Cyber Resilience Act
- ApplicationsDéploiements d'applications contrôlésLes applications sont installées, mises à jour et ramenées en arrière depuis la plateforme. Chaque application s'exécute isolée, avec ses propres données. Un accès plus profond à un équipement est accordé par application et révocable à tout moment.
Moindre privilège et flux de données restreints comme les décrivent l'IEC 62443-3-3 SR 2.1 et FR 5 · impact limité d'un incident, comme le demande l'annexe I du Cyber Resilience Act
- L'appliance sur site n'installe que des versions signées par IronFlock et vérifie chaque fichier et chaque image par rapport à l'attestation de version signée. Distribution sécurisée des mises à jour, Cyber Resilience Act annexe I partie II (7).
- L'appliance conserve une copie locale des mises à jour de l'agent : les équipements de l'atelier se mettent à jour sans atteindre internet. Mises à jour mises en attente à l'intérieur du périmètre, le schéma que décrit le NIST SP 800-82.
- Chaque version est livrée avec des notes de version qui listent ses changements de sécurité, et les exploitants d'appliance les reçoivent par e-mail. Avis à chaque mise à jour de sécurité, Cyber Resilience Act annexe I partie II (4) et (8).
Télémaintenance
La télémaintenance sans ouvrir de portes
Le personnel de maintenance atteint exactement l'interface machine dont il a besoin, quand elle est activée, et chaque session est journalisée. Les connexions partent de l'intérieur de l'usine : le schéma de télémaintenance que recommandent l'IEC 62443 et le BSI.
Comment fonctionne l'accès distant- Des connexions de l'intérieur vers l'extérieurAucune règle de pare-feu entrante, aucun VPN et aucun hôte de rebond dans votre usine.
- Par machine, par interfaceLes interfaces joignables sont déclarées par l'application et activées par équipement par des personnes disposant de la permission adéquate.
- Relayée et journaliséeLes sessions passent par le cloud IronFlock ou votre cloud privé et figurent dans le journal d'audit de l'équipement.
- Écrans d'exploitation et servicesL'accès distant atteint les écrans d'exploitation et les services de la machine. La sécurité des machines reste du ressort de la machine et de ses dispositifs de sécurité.
S'appuie sur BSI-CS 108 « Fernwartung im industriellen Umfeld » : la télémaintenance est initiée depuis l'intérieur de l'usine, n'a besoin d'aucun port entrant ouvert et est journalisée. L'IEC 62443-3-3 SR 1.13 avec RE 1 demande exactement cela : l'accès depuis des réseaux non fiables est contrôlé et accordé seulement sur approbation explicite, et la SR 2.8 demande qu'il laisse une piste d'audit.
Accès
Qui peut faire quoi est explicite
- Des permissions par projet, équipement et applicationExploiter, développer, installer, réseau et maintenir sont des permissions distinctes, accordées par ressource.
- Un second facteur pour chaque compteL'authentification à deux facteurs, par application d'authentification et clé de sécurité, est disponible pour chaque compte.
- Chaque application isoléeChaque application s'exécute dans son propre espace, avec ses propres données. L'accès aux données d'une autre application est déclaré par l'application et accordé explicitement.
- Un accès plus profond à l'équipement sur approbationUne application qui a besoin d'un accès privilégié à un équipement le demande. L'accès est accordé par application et révocable à tout moment.
- Tout dans le journal d'auditLes modifications de projets, d'équipements et d'applications, les connexions et les sessions distantes sont enregistrées avec qui, quoi et quand.
- Une identité par personne et par équipementLes personnes se connectent une fois via le service d'identité de la plateforme. Chaque équipement a ses propres identifiants, créés lors de son enrôlement.
S'appuie sur NIS2 Art. 21(2), qui cite le contrôle d'accès (i) et l'authentification multifacteur (j) parmi les mesures requises, et l'IEC 62443-3-3 : authentification multifacteur (SR 1.1 RE 2), moindre privilège (SR 2.1) et événements auditables (SR 2.8).
Vos données
Vos données, là où vous le décidez
Où elles résident
- Sur site avec l'appliance, dans votre cloud privé ou dans le cloud IronFlock, hébergé dans l'UE.
- Les modèles sur site gardent les données machine dans votre usine ; la connexion au cloud est optionnelle.
- Export complet de toutes les données à tout moment, conformément à l'EU Data Act.
EU Data Act, chapitre VI : changer de service et emporter ses données · RGPD Art. 28 : les rôles sont fixés dans l'accord de traitement des données
Comment elles sont protégées
- Chiffrées sur chaque connexion, dans l'atelier comme vers le cloud. Les valeurs sensibles sont chiffrées dans la base de données.
- Les rôles et mesures RGPD sont fixés dans l'accord de traitement des données.
- L'assistant IA traite vos questions sans les stocker et signale ses réponses comme générées par IA.
Chiffrement en transit (TLS) et au repos comme le demandent le RGPD Art. 32 et l'IEC 62443-3-3 SR 4.1 · réponses générées par IA signalées comme l'exige l'Art. 50 de l'AI Act
Normes
Conçu pour les normes avec lesquelles votre IT travaille
Conçu en tenant compte des normes
L'IEC 62443, NIS2, le Cyber Resilience Act et l'ISO 27001 ont façonné l'architecture et le processus de release : connexions de l'intérieur vers l'extérieur, logiciels signés, nomenclature complète de chaque version et processus public de signalement et d'annonce des correctifs de sécurité. Chaque section ci-dessus nomme la clause à laquelle elle répond.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- RGPD
Transparent par défaut
- Des notes de version avec une section Sécurité pour chaque version, et un e-mail aux exploitants d'appliance.
- Des clés de signature et des empreintes publiées, pour vérifier ce que vous installez.
- Un contact sécurité public ([email protected]) et une page d'avis de sécurité pour les chercheurs et les clients.
Divulgation coordonnée des vulnérabilités comme la décrivent l'ISO/IEC 29147 et 30111 et l'exige l'annexe I partie II du Cyber Resilience Act · contact sécurité lisible par machine selon la RFC 9116 (security.txt)
Les questions que les équipes sécurité posent en premier
Devons-nous ouvrir des ports de pare-feu pour IronFlock ?
Les équipements et l'appliance se connectent en sortie sur le port web standard, chiffrés. Les destinations à autoriser dans le pare-feu sont publiées dans la documentation. La télémaintenance passe par les mêmes connexions sortantes.
IronFlock peut-il fonctionner sans internet ?
Oui. Avec l'appliance ou un cloud privé, toute la plateforme s'exécute localement, applications, tableaux de bord, alarmes et assistant IA compris. La connexion au cloud IronFlock est optionnelle et ajoute la télémaintenance, l'App Store et les vues multi-sites.
Où nos données sont-elles stockées ?
Là où vous le décidez : sur l'appliance dans votre usine, dans votre cloud privé ou dans le cloud IronFlock, hébergé dans l'UE. Toutes les données sont exportables à tout moment.
Qui peut accéder à nos machines à distance, et est-ce journalisé ?
Les personnes disposant de la permission réseau sur cet équipement, par des connexions que l'équipement ouvre lui-même. Chaque session est journalisée dans le journal d'audit de l'équipement.
Comment maintenez-vous la sécurité du logiciel dans le temps ?
Chaque modification et chaque version passent des contrôles de sécurité automatisés, les logiciels publiés et leurs nomenclatures sont réanalysés chaque semaine, et chaque version est livrée avec des notes de version qui listent ses changements de sécurité. Les mises à jour sont signées et vérifiées avant installation.
Quel est le rapport entre IronFlock et la sécurité des machines ?
IronFlock est une plateforme de données et d'applications qui se connecte aux écrans d'exploitation et aux services d'une machine. La sécurité des machines reste du ressort de la machine et de ses dispositifs de sécurité.
Parlez de votre usine avec un ingénieur
Un ingénieur IronFlock passe en revue avec vous le modèle de déploiement et les connexions pour vos sites. L'évaluation de sécurité détaillée de l'appliance par IronFlock est disponible sur demande.