安全
IronFlock 1.6.29 · 2026年11月从机器到平台,安全内建
IronFlock 的连接方式
一切连接都由内向外建立
- 1 · 机器与设备PLC、传感器、相机和边缘 PC 各自使用独立凭据,自行连接到 IronFlock。它们不开放任何端口。
- 2 · 工厂或 IT 中的 IronFlock整个平台运行在一台一体机上:数据、应用、看板、告警和助手。无需互联网即可工作。为人员和设备提供一个加密入口。
- 3 · IronFlock 云端,按您所需远程服务、应用商店和跨站点视图。通过标准 Web 端口以出站方式访问,可经由您的企业代理服务器。
对于分段网络,一体机位于您的 IT 网络中,车间只与它通信,因此没有任何车间设备与互联网通信。
文档中的网络要求依据 BSI 关于工业远程连接的建议 BSI-CS 108《Fernwartung im industriellen Umfeld》(工业环境中的远程维护):连接从工厂内部发起,不为来自外部的连接开放任何端口。分区布局遵循 IEC 62443-3-2 的区域与管道(zones and conduits)模型。
部署模式
运行在您的安全策略指定的位置
- 最简Factory OnlineOT → IronFlock 云端设备直接以出站、加密方式连接到 IronFlock 云端。大多数试点由此起步。
- 简单OT 中的一体机OT(一体机)→ 云端,可选IronFlock in a Box 部署在产线上。一切都在本地运行;云端增加远程服务和应用商店。
- 分段网络IT / DMZ 中的一体机OT → IT(一体机)→ 云端,可选一体机位于您的 IT 网络中,车间只与它通信。没有任何车间设备与互联网通信。
- 私有云Factory OfflineOT → 您的私有云或数据中心完整的平台运行在您自己的云账户或数据中心中,适合拥有多个站点和自有 IT 策略的集团。
依据 IEC 62443-3-2(区域与管道)、NIST SP 800-82(OT 与 IT 之间的 DMZ)和 BSI ICS-Security-Kompendium 为工厂网络推荐的网络分段。
文档中的部署选项设备预配
每台设备在启动之前就拥有自己的身份
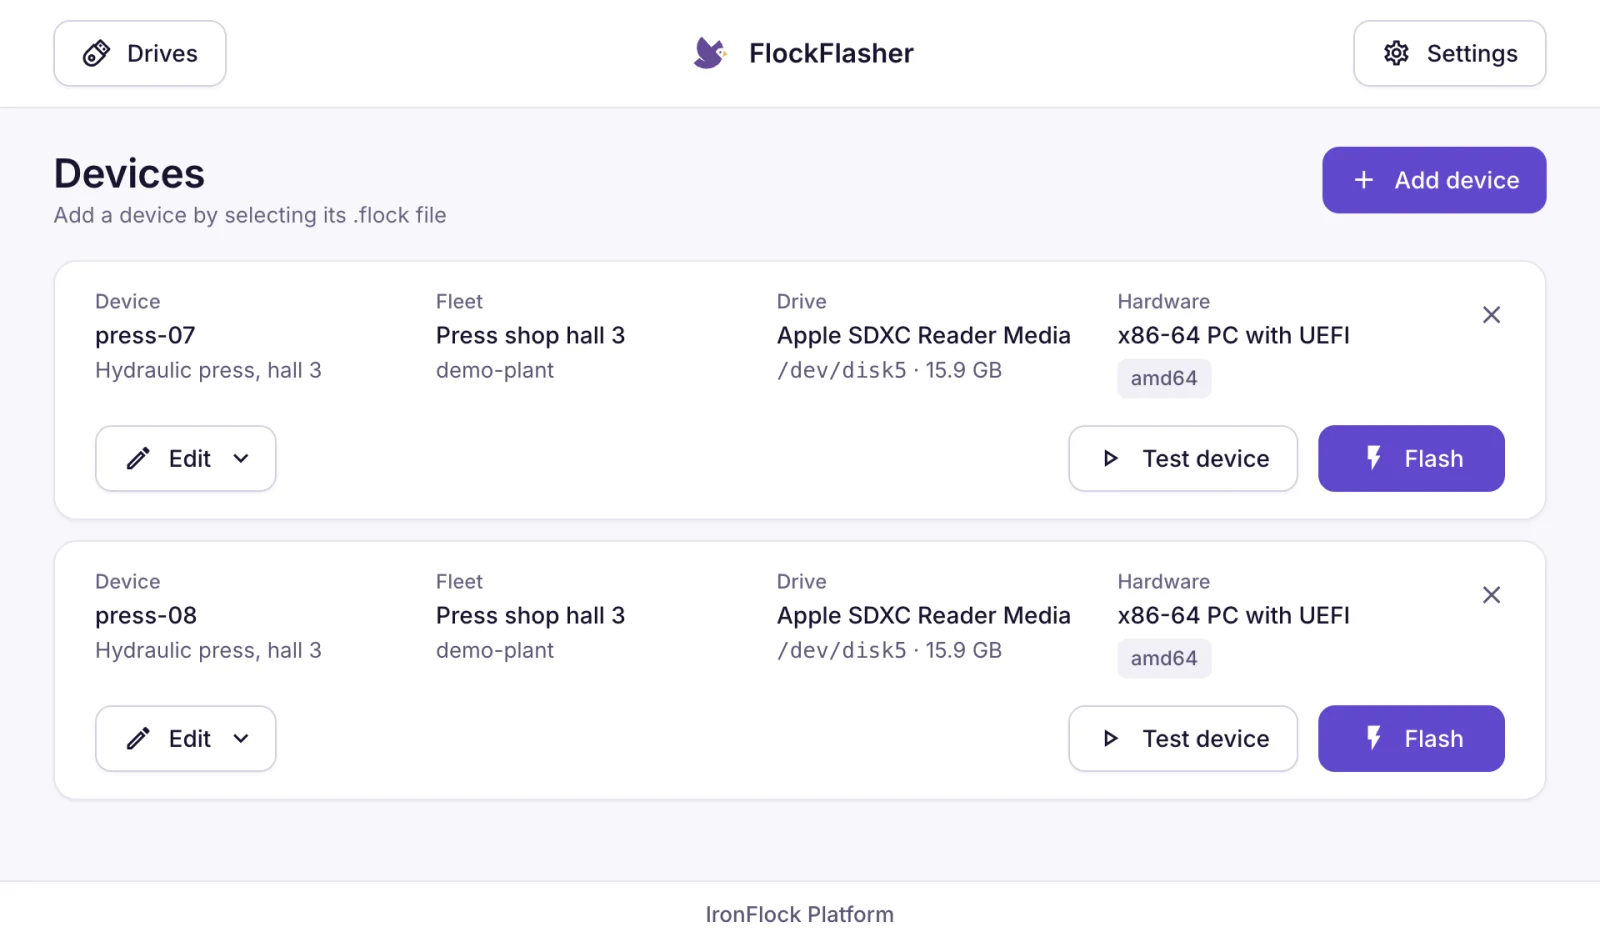
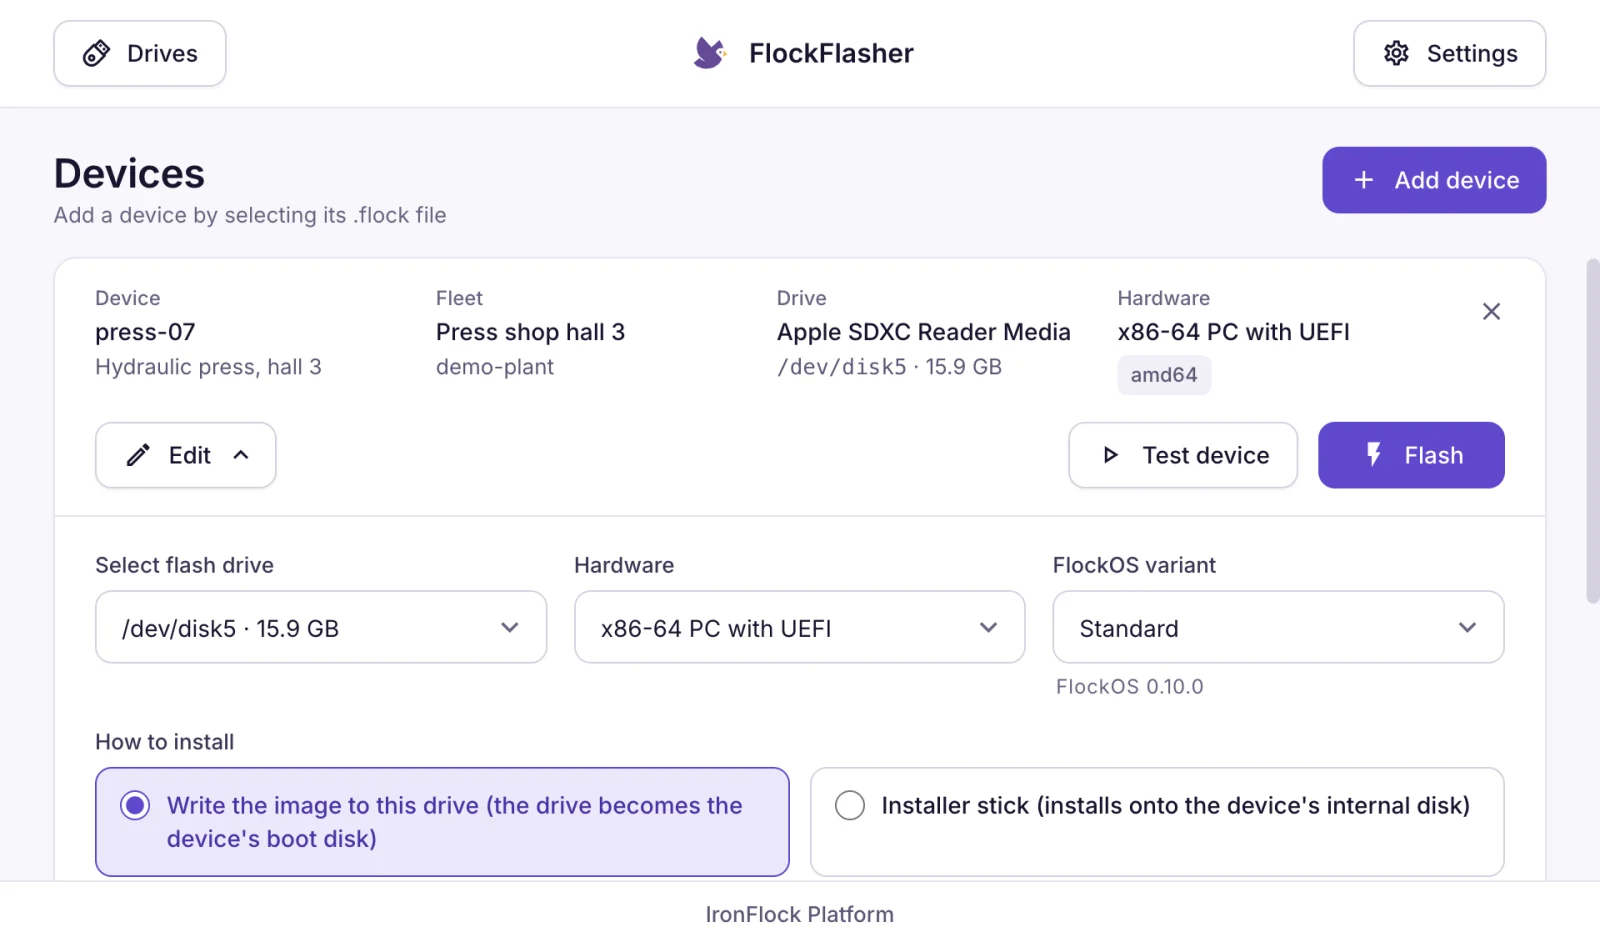
FlockFlasher:一批准备烧录的设备,每台都有自己的身份;以及一台设备的设置,含硬件和 FlockOS 版本。FlockFlasher 还可在笔记本电脑上运行一台设备,因此应用和看板可在硬件预配之前完成测试。
依据 IEC 62443-3-3 SR 1.2(要求每台设备进行自我识别和认证),以及《网络弹性法案》(CRA)附件 I 的默认安全要求:使用唯一凭据而非共享的默认凭据。
值得信赖的更新
每一个软件都经过签名、校验,必要时可回滚
- 操作系统签名的系统镜像签名的镜像和更新包安装在运行中系统的旁侧,只有在确认可用后才切换过去。每个镜像都附带一份签名的构建过程记录和一份完整的组件清单,并每周针对已知弱点重新扫描。
更新的真实性与完整性,符合 IEC 62443-4-2 CR 3.10 RE 1 的要求 · 带自动恢复的故障安全更新,如 NIST SP 800-193 所述 · SLSA 格式的签名构建来源证明 · CycloneDX SBOM,即 BSI TR-03183-2 指定的格式
- 设备代理签名的代理更新每台设备上的 IronFlock 代理只安装由 IronFlock 签名的更新,更新失败时会恢复到之前的版本。Windows 版本同样经过签名,并为每个版本发布一份签名的组件清单。
IEC 62443-4-2 CR 3.10 RE 1(更新的真实性与完整性)· Windows 代码签名(Authenticode)· 每个版本附带签名的 CycloneDX SBOM,符合《网络弹性法案》(CRA)附件 I 的要求
- 应用受控的应用发布应用从平台安装、更新和回滚。每个应用都隔离运行,拥有自己的数据。对设备的更深层访问按应用授予,并可随时撤销。
最小权限与受限的数据流,如 IEC 62443-3-3 SR 2.1 和 FR 5 所述 · 限制事件的影响范围,符合《网络弹性法案》(CRA)附件 I 的要求
- 现场一体机只安装由 IronFlock 签名的版本,并根据签名的发布记录校验每一个文件和镜像。 更新的安全分发,《网络弹性法案》(CRA)附件 I 第 II 部分 (7)。
- 一体机保留代理更新的本地副本,因此车间中的设备无需访问互联网即可更新。 在边界内部暂存更新,即 NIST SP 800-82 描述的模式。
- 每个版本都附带列出其安全变更的发布说明,一体机所有者会通过电子邮件收到。 每次安全更新附带公告,《网络弹性法案》(CRA)附件 I 第 II 部分 (4) 和 (8)。
- 由内向外的连接您的工厂中无需入站防火墙规则、无需 VPN、无需跳板机。
- 按机器、按接口可访问哪些接口由应用声明,并由拥有相应权限的人员按设备开启。
- 经中转并全程记录会话经由 IronFlock 云端或您的私有云中转,并出现在设备的审计日志中。
- 操作画面与服务远程访问所到达的是机器的操作画面和服务。机器安全仍由机器及其安全控制装置负责。
依据 BSI-CS 108《Fernwartung im industriellen Umfeld》(工业环境中的远程维护):远程维护从工厂内部发起,不需要开放入站端口,并被记录。IEC 62443-3-3 SR 1.13 及其 RE 1 正是这样要求的:来自不可信网络的访问受到控制,且只在明确批准后授予;SR 2.8 要求其留下审计记录。
访问权限
谁能做什么,明确规定
- 按项目、设备和应用的权限操作、开发、安装、网络和维护是相互独立的权限,按资产授予。
- 每个账户都有第二因素每个账户都提供基于身份验证器应用和安全密钥的双因素认证。
- 每个应用都隔离每个应用都在自己的空间中运行,拥有自己的数据。对其他应用数据的访问由应用声明并明确授予。
- 经批准的更深层设备访问需要对设备进行特权访问的应用会提出申请。访问权按应用授予,并可随时撤销。
- 一切都在审计日志中对项目、设备和应用的更改、登录和远程会话都被记录,包括谁、做了什么、何时。
- 每人、每台设备一个身份人员通过平台的身份服务一次登录。每台设备都有自己的凭据,在注册时创建。
您的数据
您的数据,存放在您指定的位置
存放位置
- 在现场的一体机上、在您的私有云中,或在托管于欧盟境内的 IronFlock 云端。
- 本地部署模式将机器数据保留在您的工厂内;云端连接是可选的。
- 随时完整导出全部数据,符合 EU Data Act。
EU Data Act 第 VI 章:在服务之间切换并带走您的数据 · GDPR 第 28 条:各方角色在数据处理协议中规定
保护方式
- 每个连接都经过加密,无论在车间内还是通往云端。敏感值在数据库中加密存储。
- GDPR 角色和措施在数据处理协议中规定。
- AI 助手处理您的问题而不存储它们,并将其回答标记为 AI 生成。
传输中(TLS)和静态存储的加密,符合 GDPR 第 32 条和 IEC 62443-3-3 SR 4.1 的要求 · AI 生成的回答按《人工智能法案》(AI Act)第 50 条的要求进行标记
标准
为您的 IT 部门所遵循的标准而设计
设计时充分考虑各项标准
IEC 62443、NIS2、《网络弹性法案》(CRA)和 ISO 27001 塑造了架构和发布流程:由内向外的连接、签名的软件、每个版本的完整组件清单,以及报告和公告安全修复的公开流程。上文每一节都标明了其所对应的条款。
- IEC 62443
- NIS2
- 网络弹性法案(CRA)
- ISO 27001
- BSI
- NIST SP 800-82
- EU Data Act
- AI Act
- GDPR
默认透明
- 每个版本的发布说明都包含“安全”一节,并向一体机所有者发送电子邮件。
- 公开的签名密钥和指纹,用于核验您所安装的软件。
- 公开的安全联系方式([email protected])和面向研究人员与客户的安全公告页面。
协调漏洞披露,如 ISO/IEC 29147 和 30111 所述,且为《网络弹性法案》(CRA)附件 I 第 II 部分所要求 · 符合 RFC 9116(security.txt)的机器可读安全联系方式
安全团队首先会问的问题
我们需要为 IronFlock 开放防火墙端口吗?
设备和一体机通过标准 Web 端口以出站、加密方式连接。防火墙允许列表所需的目标地址已在文档中公布。远程服务通过同样的出站连接工作。
IronFlock 能在没有互联网的情况下运行吗?
可以。使用一体机或私有云时,整个平台在本地运行,包括应用、看板、告警和 AI 助手。连接 IronFlock 云端是可选的,可增加远程服务、应用商店和跨站点视图。
我们的数据存储在哪里?
由您决定:在您工厂的一体机上、在您的私有云中,或在托管于欧盟境内的 IronFlock 云端。所有数据随时可导出。
谁可以远程访问我们的机器?是否有记录?
对该设备拥有网络权限的人员,通过设备自身发起的连接访问。每个会话都记录在设备的审计日志中。
你们如何长期保障软件安全?
每一次变更和每一个版本都经过自动化安全检查,已发布的软件及其组件清单每周重新扫描,每个版本都附带列出其安全变更的发布说明。更新在安装之前经过签名和验证。
IronFlock 与机器安全有何关系?
IronFlock 是一个数据与应用平台,连接到机器的操作画面和服务。机器安全仍由机器及其安全控制装置负责。