Segurança
IronFlock 1.6.29 · novembro de 2026Segurança integrada, da máquina à plataforma
Como o IronFlock se conecta
Tudo se conecta de dentro para fora
- 1 · Máquinas e dispositivosCLPs, sensores, câmeras e PCs de borda se conectam ao IronFlock por conta própria, cada um com sua própria credencial. Não abrem nenhuma porta.
- 2 · IronFlock na sua fábrica ou TIA plataforma inteira em um appliance: dados, apps, boards, alarmes e o assistente. Funciona sem internet. Um único ponto de entrada criptografado para pessoas e dispositivos.
- 3 · A nuvem IronFlock, quando você quiserServiço remoto, a loja de apps e visões entre unidades. Alcançada em saída pela porta web padrão, através do seu proxy corporativo.
Em redes segmentadas, o appliance fica na sua TI e o chão de fábrica fala apenas com ele, de modo que nenhum dispositivo do chão de fábrica fala com a internet.
Requisitos de rede na documentaçãoRespaldado pela recomendação do BSI para conexões remotas industriais, BSI-CS 108 “Fernwartung im industriellen Umfeld”: as conexões são iniciadas de dentro da fábrica e nenhuma porta é aberta para conexões vindas de fora. A disposição das zonas segue o modelo de zonas e conduítes da IEC 62443-3-2.
Modelos de implantação
Roda onde a sua política de segurança determina
- MínimoFactory OnlineOT → nuvem IronFlockOs dispositivos se conectam diretamente à nuvem IronFlock, em saída e com criptografia. É assim que a maioria dos pilotos começa.
- SimplesAppliance na OTOT (appliance) → nuvem, opcionalIronFlock in a Box na linha. Tudo roda localmente; a nuvem acrescenta serviço remoto e a loja.
- SegmentadoAppliance na TI / DMZOT → TI (appliance) → nuvem, opcionalO appliance fica na sua TI; o chão de fábrica fala apenas com ele. Nenhum dispositivo do chão de fábrica fala com a internet.
- Nuvem privadaFactory OfflineOT → sua nuvem privada ou data centerA plataforma completa na sua própria conta de nuvem ou data center, para grupos com muitas unidades e política de TI própria.
Respaldado pela segmentação que a IEC 62443-3-2 (zonas e conduítes), a NIST SP 800-82 (uma DMZ entre OT e TI) e o ICS-Security-Kompendium do BSI recomendam para redes de fábrica.
Opções de implantação na documentaçãoProvisionamento de dispositivos
Cada dispositivo tem sua própria identidade antes de iniciar
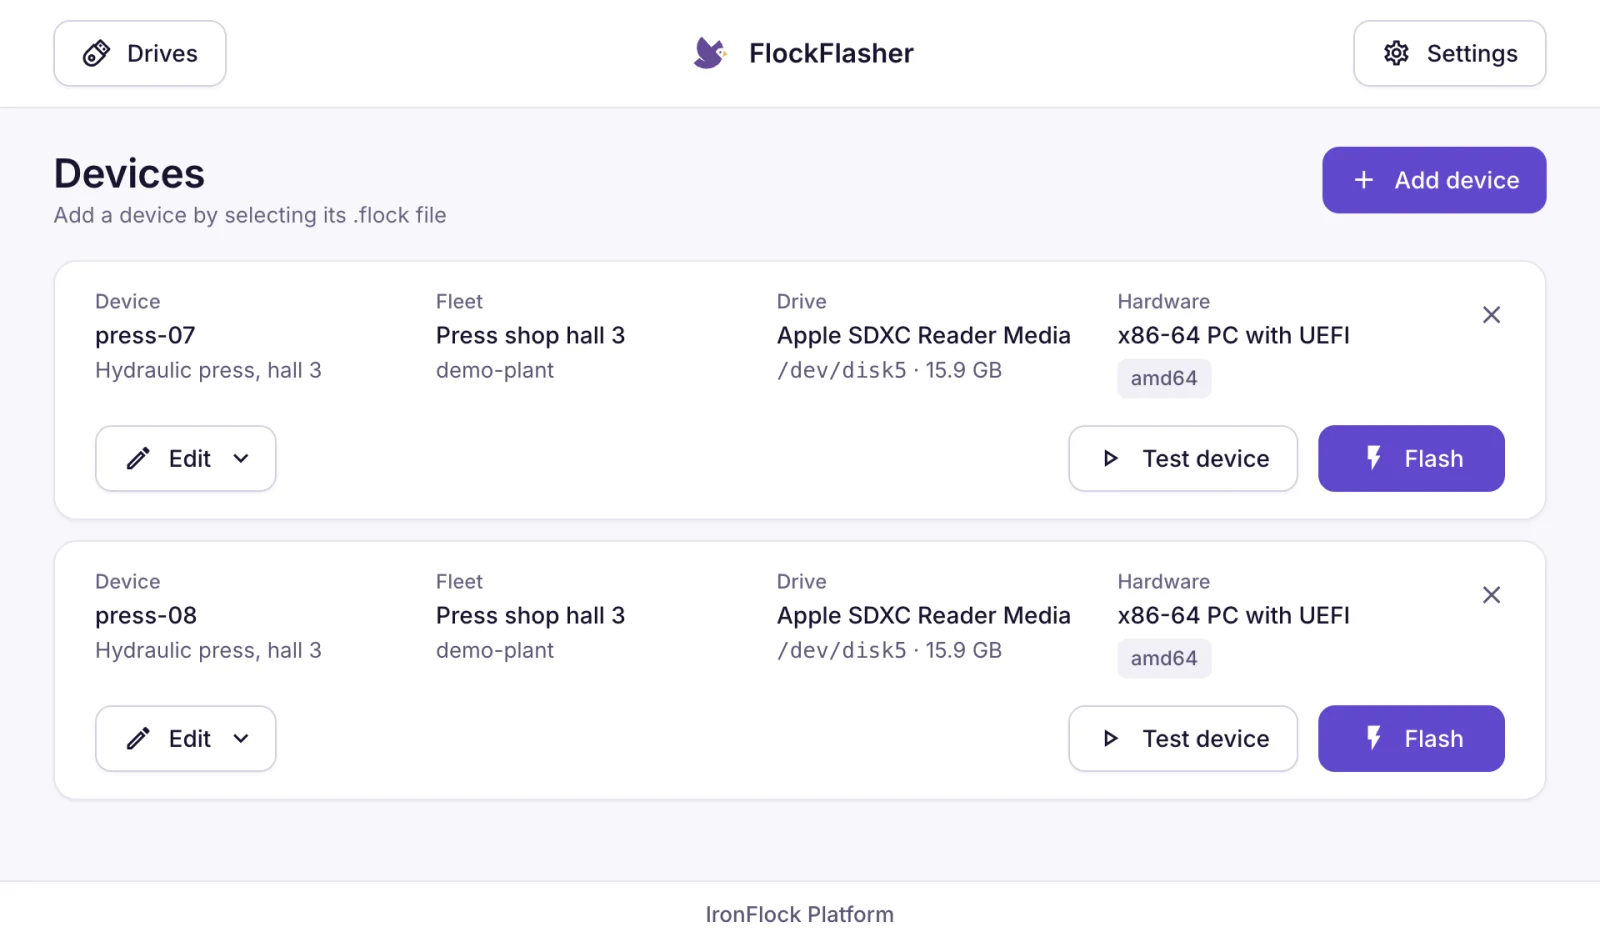
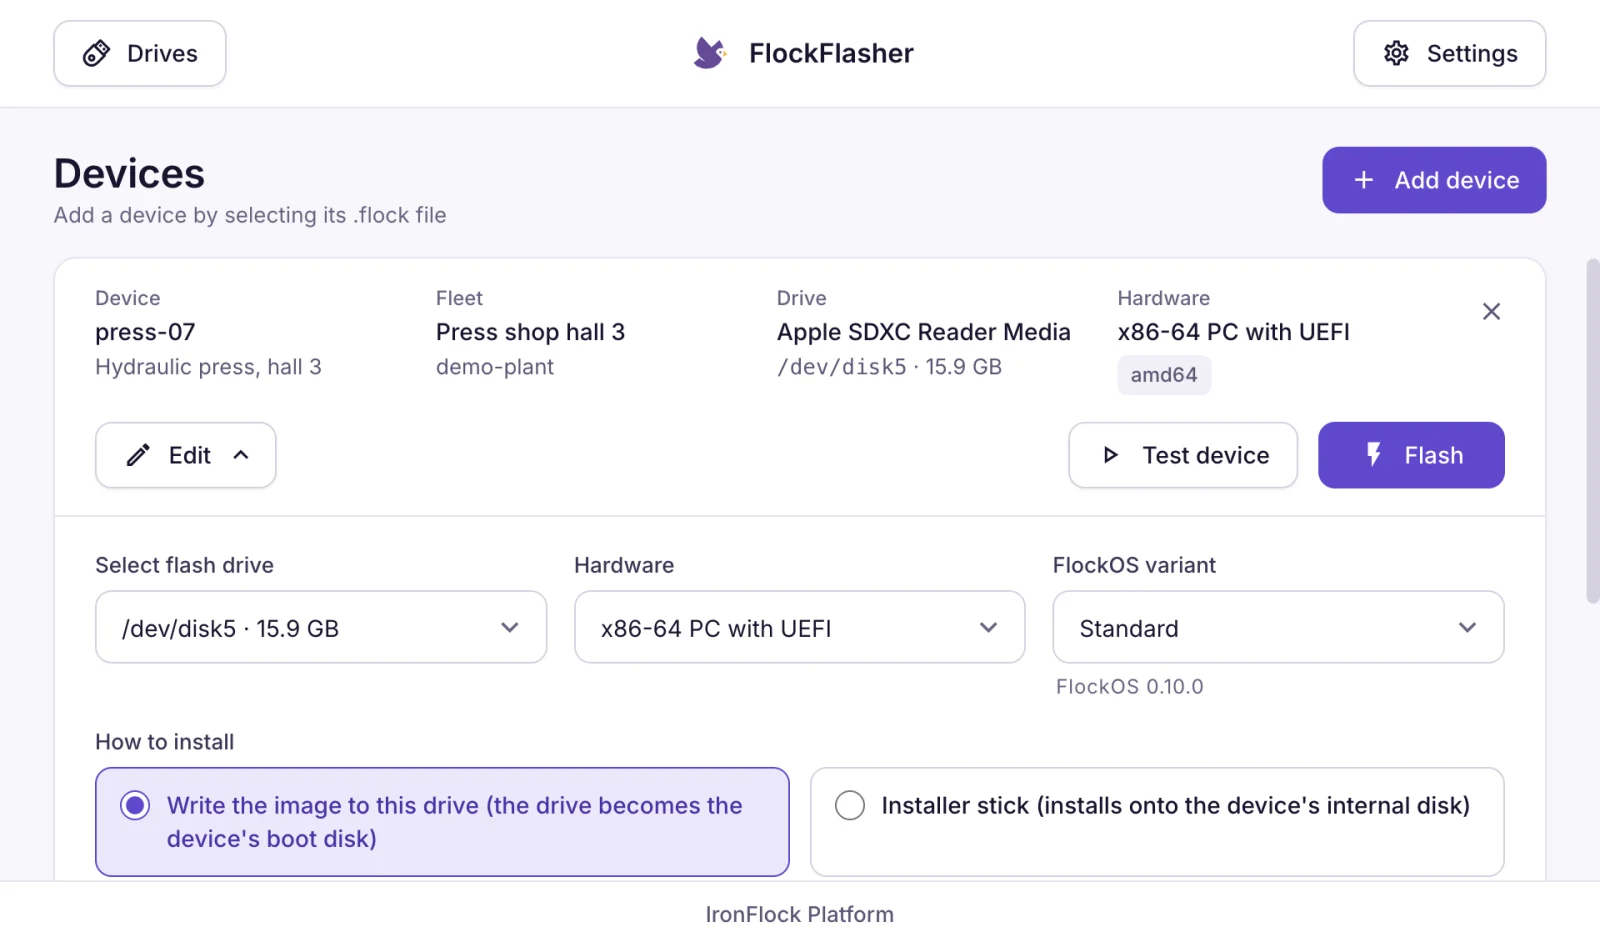
FlockFlasher: um lote de dispositivos prontos para gravar, cada um com sua própria identidade, e as configurações de um dispositivo com hardware e versão do FlockOS. O FlockFlasher também executa um dispositivo em um laptop, para que apps e boards sejam testados antes de o hardware ser provisionado.
Respaldado pela IEC 62443-3-3 SR 1.2, que exige que cada dispositivo se identifique e se autentique, e pelo requisito de segurança por padrão do Cyber Resilience Act no anexo I: credenciais únicas em vez de padrões compartilhados.
Atualizações confiáveis
Todo software é assinado, verificado e revertido se necessário
- SO do dispositivoImagens de sistema assinadasImagens e pacotes de atualização assinados, instalados ao lado do sistema em execução e ativados somente depois de funcionarem. Cada imagem vem com um registro assinado de como foi construída e uma lista completa de componentes, verificada novamente toda semana quanto a vulnerabilidades conhecidas.
Autenticidade e integridade das atualizações como exige a IEC 62443-4-2 CR 3.10 RE 1 · atualização à prova de falhas com recuperação automática como na NIST SP 800-193 · proveniência de build assinada no formato SLSA · SBOM CycloneDX, o formato que a BSI TR-03183-2 nomeia
- Agente IronFlockAtualizações assinadas do agenteO agente IronFlock em cada dispositivo instala apenas atualizações assinadas pelo IronFlock e volta à versão anterior se uma atualização falhar. As versões para Windows também são assinadas, e uma lista de componentes assinada de cada versão é publicada.
IEC 62443-4-2 CR 3.10 RE 1 (autenticidade e integridade das atualizações) · assinatura de código para Windows (Authenticode) · SBOM CycloneDX assinado por versão, como pede o anexo I do Cyber Resilience Act
- AppsRollouts de apps controladosOs apps são instalados, atualizados e revertidos a partir da plataforma. Cada app roda isolado, com seus próprios dados. O acesso mais profundo a um dispositivo é concedido por app e revogável a qualquer momento.
Privilégio mínimo e fluxo de dados restrito como descrevem a IEC 62443-3-3 SR 2.1 e a FR 5 · impacto limitado de um incidente, como pede o anexo I do Cyber Resilience Act
- O appliance local instala apenas versões assinadas pelo IronFlock e verifica cada arquivo e imagem contra o registro assinado da versão. Distribuição segura de atualizações, Cyber Resilience Act, anexo I, parte II (7).
- O appliance mantém uma cópia local das atualizações do agente, de modo que os dispositivos no chão de fábrica se atualizam sem acessar a internet. Atualizações preparadas dentro do perímetro, o padrão que a NIST SP 800-82 descreve.
- Cada versão vem com notas de versão que listam suas mudanças de segurança, e os proprietários de appliances as recebem por e-mail. Avisos com cada atualização de segurança, Cyber Resilience Act, anexo I, parte II (4) e (8).
Serviço remoto
Serviço remoto sem abrir portas
A equipe de serviço alcança exatamente a interface de máquina de que precisa, quando ela está ativada, e cada sessão é registrada. As conexões começam dentro da fábrica: o padrão de manutenção remota que a IEC 62443 e o BSI recomendam.
Como funciona o acesso remoto- Conexões de dentro para foraNenhuma regra de entrada no firewall, nenhuma VPN e nenhum jump host na sua fábrica.
- Por máquina, por interfaceQuais interfaces podem ser alcançadas é declarado pelo app e ativado por dispositivo por pessoas com a permissão certa.
- Intermediado e registradoAs sessões passam pela nuvem IronFlock ou pela sua nuvem privada e aparecem no log de auditoria do dispositivo.
- Telas de operação e serviçosO acesso remoto alcança as telas de operação e os serviços da máquina. A segurança da máquina (safety) permanece com a máquina e seus controles de segurança.
Respaldado pela BSI-CS 108 “Fernwartung im industriellen Umfeld”: a manutenção remota é iniciada de dentro da fábrica, não precisa de porta de entrada aberta e é registrada. A IEC 62443-3-3 SR 1.13 com RE 1 pede exatamente isso: o acesso a partir de redes não confiáveis é controlado e concedido somente mediante aprovação explícita, e a SR 2.8 pede que ele deixe uma trilha de auditoria.
Acesso
Quem pode fazer o quê é explícito
- Permissões por projeto, dispositivo e appOperar, desenvolver, instalar, rede e manter são permissões separadas, concedidas por ativo.
- Um segundo fator para toda contaA autenticação de dois fatores com apps autenticadores e chaves de segurança está disponível para toda conta.
- Cada app isoladoCada app roda em seu próprio espaço, com seus próprios dados. O acesso aos dados de outro app é declarado pelo app e concedido explicitamente.
- Acesso mais profundo ao dispositivo mediante aprovaçãoUm app que precisa de acesso privilegiado a um dispositivo o solicita. O acesso é concedido por app e revogável a qualquer momento.
- Tudo no log de auditoriaAlterações em projetos, dispositivos e apps, logins e sessões remotas são registrados com quem, o quê e quando.
- Uma identidade por pessoa e por dispositivoAs pessoas fazem login uma vez pelo serviço de identidade da plataforma. Cada dispositivo tem sua própria credencial, criada quando ele é registrado.
Respaldado pela NIS2, art. 21(2), que lista o controle de acesso (i) e a autenticação multifator (j) entre as medidas exigidas, e pela IEC 62443-3-3: autenticação multifator (SR 1.1 RE 2), privilégio mínimo (SR 2.1) e eventos auditáveis (SR 2.8).
Seus dados
Seus dados, onde você decidir
Onde ficam
- No local, com o appliance, na sua nuvem privada ou na nuvem IronFlock, hospedada na UE.
- Os modelos locais mantêm os dados de máquina na sua fábrica; a conexão com a nuvem é opcional.
- Exportação completa de todos os dados a qualquer momento, em conformidade com o EU Data Act.
EU Data Act, capítulo VI: troca de serviços levando seus dados consigo · RGPD, art. 28: os papéis estão definidos no acordo de processamento de dados
Como são protegidos
- Criptografados em toda conexão, tanto no chão de fábrica quanto para a nuvem. Valores sensíveis são criptografados no banco de dados.
- Os papéis e as medidas do RGPD estão definidos no acordo de processamento de dados.
- O assistente de IA processa suas perguntas sem armazená-las e marca suas respostas como geradas por IA.
Criptografia em trânsito (TLS) e em repouso como pedem o RGPD, art. 32, e a IEC 62443-3-3 SR 4.1 · respostas geradas por IA marcadas como exige o art. 50 do AI Act
Normas
Projetado para as normas com que a sua TI trabalha
Projetado com as normas em mente
A IEC 62443, a NIS2, o Cyber Resilience Act e a ISO 27001 moldaram a arquitetura e o processo de release: conexões de dentro para fora, software assinado, uma lista completa de componentes para cada versão e um processo público para relatar e anunciar correções de segurança. Cada seção acima nomeia a cláusula a que responde.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- RGPD
Transparente por padrão
- Notas de versão com uma seção de Segurança para cada versão, e um e-mail aos proprietários de appliances.
- Chaves de assinatura e fingerprints publicados, para verificar o que você instala.
- Um contato de segurança público ([email protected]) e uma página de avisos para pesquisadores e clientes.
Divulgação coordenada de vulnerabilidades como descrevem a ISO/IEC 29147 e a 30111 e exige o anexo I, parte II, do Cyber Resilience Act · um contato de segurança legível por máquina conforme a RFC 9116 (security.txt)
As perguntas que as equipes de segurança fazem primeiro
Precisamos abrir portas no firewall para o IronFlock?
Os dispositivos e o appliance se conectam em saída pela porta web padrão, com criptografia. Os destinos para a lista de permissões do firewall estão publicados na documentação. O serviço remoto funciona pelas mesmas conexões de saída.
O IronFlock funciona sem internet?
Sim. Com o appliance ou uma nuvem privada, a plataforma inteira roda localmente, incluindo apps, boards, alarmes e o assistente de IA. A conexão com a nuvem IronFlock é opcional e acrescenta serviço remoto, a loja de apps e visões entre unidades.
Onde nossos dados ficam armazenados?
Onde você decidir: no appliance na sua fábrica, na sua nuvem privada ou na nuvem IronFlock, hospedada na UE. Todos os dados são exportáveis a qualquer momento.
Quem pode acessar nossas máquinas remotamente, e isso fica registrado?
Pessoas com a permissão de rede naquele dispositivo, por conexões que o próprio dispositivo abre. Cada sessão é registrada no log de auditoria do dispositivo.
Como vocês mantêm o software seguro ao longo do tempo?
Cada alteração e cada versão passa por verificações de segurança automatizadas, o software lançado e suas listas de componentes são verificados novamente toda semana, e cada versão vem com notas de versão que listam suas mudanças de segurança. As atualizações são assinadas e verificadas antes da instalação.
Como o IronFlock se relaciona com a segurança da máquina?
O IronFlock é uma plataforma de dados e aplicações que se conecta às telas de operação e aos serviços de uma máquina. A segurança da máquina (safety) permanece com a máquina e seus controles de segurança.
Fale com um engenheiro sobre a sua fábrica
Um engenheiro do IronFlock percorre com você o modelo de implantação e as conexões para as suas unidades. A avaliação de segurança detalhada do appliance feita pelo IronFlock está disponível sob solicitação.