Sicurezza
IronFlock 1.6.29 · novembre 2026Sicurezza integrata, dalla macchina alla piattaforma
Come si collega IronFlock
Tutto si collega dall'interno verso l'esterno
- 1 · Macchine e dispositiviPLC, sensori, telecamere e PC edge si connettono da soli a IronFlock, ciascuno con la propria credenziale. Non aprono alcuna porta.
- 2 · IronFlock nel tuo stabilimento o nel tuo ITL'intera piattaforma su un'appliance: dati, app, board, allarmi e l'assistente. Funziona senza internet. Un unico punto di ingresso cifrato per persone e dispositivi.
- 3 · Il cloud IronFlock, quando lo vuoiTeleassistenza, lo store delle app e viste multi-sito. Raggiunto in uscita sulla porta web standard, attraverso il tuo proxy aziendale.
Per le reti segmentate l'appliance si trova nel tuo IT e il reparto di produzione comunica solo con essa, così nessun dispositivo di reparto parla con internet.
Requisiti di rete nella documentazioneIn linea con la raccomandazione del BSI per le connessioni remote industriali, BSI-CS 108 "Fernwartung im industriellen Umfeld": le connessioni partono dall'interno dello stabilimento e nessuna porta viene aperta per connessioni dall'esterno. La disposizione delle zone segue il modello a zone e condotti di IEC 62443-3-2.
Modelli di deployment
Gira dove lo stabilisce la tua policy di sicurezza
- MinimoFactory OnlineOT → cloud IronFlockI dispositivi si connettono direttamente al cloud IronFlock, in uscita e cifrati. È così che inizia la maggior parte dei progetti pilota.
- SempliceAppliance nell'OTOT (appliance) → cloud, facoltativoIronFlock in a Box sulla linea. Tutto gira in locale; il cloud aggiunge la teleassistenza e lo store.
- SegmentatoAppliance nell'IT / DMZOT → IT (appliance) → cloud, facoltativoL'appliance si trova nel tuo IT; il reparto di produzione comunica solo con essa. Nessun dispositivo di reparto parla con internet.
- Cloud privatoFactory OfflineOT → il tuo cloud privato o data centerL'intera piattaforma nel tuo account cloud o data center, per gruppi con molti siti e una propria policy IT.
In linea con la segmentazione che IEC 62443-3-2 (zone e condotti), NIST SP 800-82 (una DMZ tra OT e IT) e il BSI ICS-Security-Kompendium raccomandano per le reti di stabilimento.
Opzioni di deployment nella documentazioneProvisioning dei dispositivi
Ogni dispositivo ha la propria identità prima di avviarsi
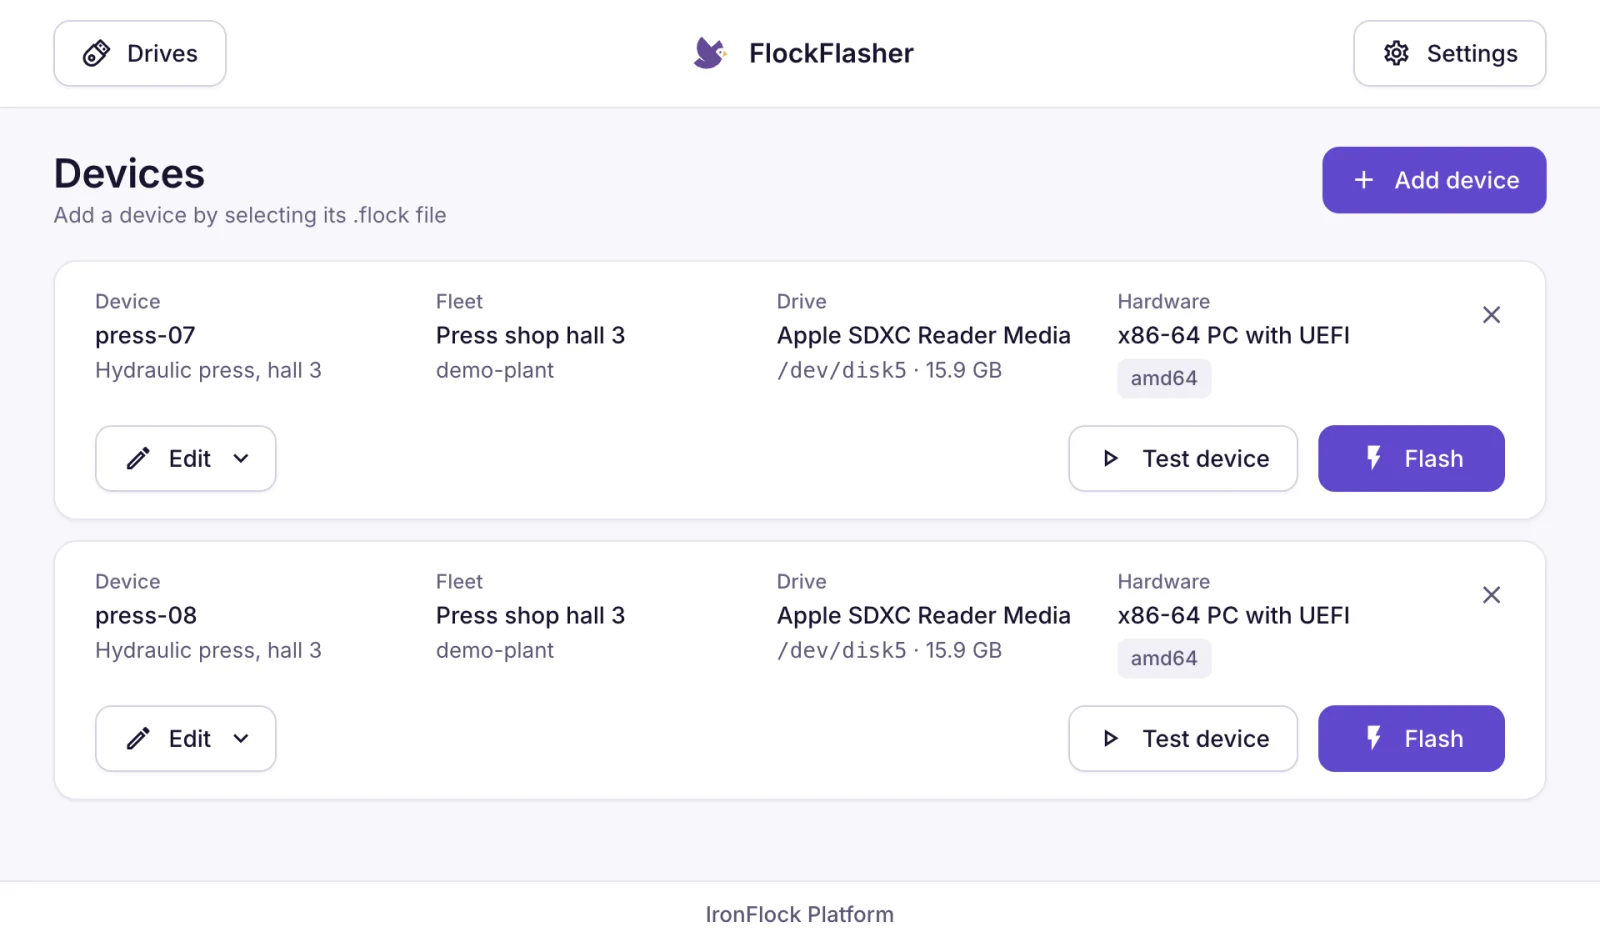
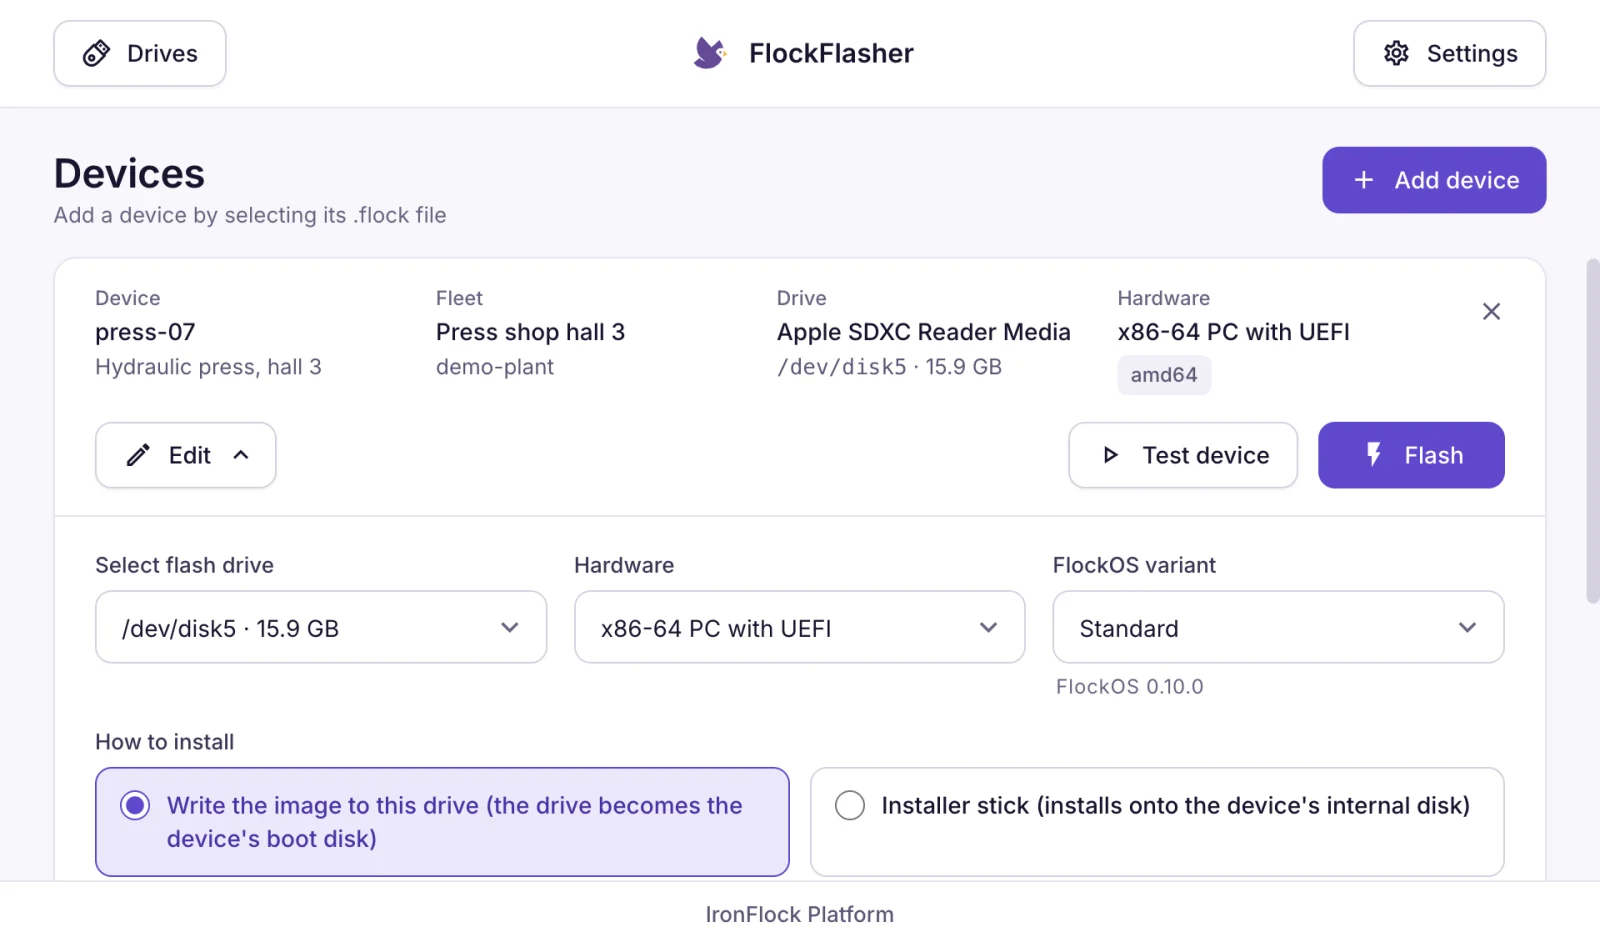
FlockFlasher: un lotto di dispositivi pronti per il flash, ciascuno con la propria identità, e le impostazioni di un dispositivo con hardware e release FlockOS. Il FlockFlasher esegue anche un dispositivo su un laptop, così app e board vengono testati prima del provisioning dell'hardware.
In linea con IEC 62443-3-3 SR 1.2, che chiede che ogni dispositivo si identifichi e si autentichi, e il requisito di sicurezza per impostazione predefinita del Cyber Resilience Act nell'allegato I: credenziali univoche invece di valori predefiniti condivisi.
Aggiornamenti affidabili
Ogni componente software è firmato, verificato e, se necessario, ripristinato
- Sistema operativoImmagini di sistema firmateImmagini e bundle di aggiornamento firmati, installati accanto al sistema in esecuzione e attivati solo quando funzionano. Ogni immagine è accompagnata da un registro firmato di come è stata costruita e da un elenco completo dei componenti, riesaminato ogni settimana alla ricerca di vulnerabilità note.
Autenticità e integrità degli aggiornamenti come richiede IEC 62443-4-2 CR 3.10 RE 1 · aggiornamento fail-safe con ripristino automatico come in NIST SP 800-193 · provenienza di build firmata nel formato SLSA · SBOM CycloneDX, il formato indicato da BSI TR-03183-2
- Agente IronFlockAggiornamenti firmati dell'agenteL'agente IronFlock su ogni dispositivo installa solo aggiornamenti firmati da IronFlock e torna alla versione precedente se un aggiornamento fallisce. Anche le release per Windows sono firmate, e di ogni release viene pubblicato un elenco dei componenti firmato.
IEC 62443-4-2 CR 3.10 RE 1 (autenticità e integrità degli aggiornamenti) · firma del codice per Windows (Authenticode) · SBOM CycloneDX firmato per ogni release, come chiede l'allegato I del Cyber Resilience Act
- AppRollout controllati delle appLe app vengono installate, aggiornate e ripristinate dalla piattaforma. Ogni app gira isolata con i propri dati. Un accesso più profondo a un dispositivo viene concesso per app ed è revocabile in qualsiasi momento.
Privilegio minimo e flusso di dati limitato come descrivono IEC 62443-3-3 SR 2.1 e FR 5 · impatto limitato di un incidente, come chiede l'allegato I del Cyber Resilience Act
- L'appliance in sede installa solo release firmate da IronFlock e verifica ogni file e immagine rispetto al registro di release firmato. Distribuzione sicura degli aggiornamenti, Cyber Resilience Act, allegato I, parte II (7).
- L'appliance conserva una copia locale degli aggiornamenti dell'agente, così i dispositivi in reparto si aggiornano senza raggiungere internet. Aggiornamenti predisposti all'interno del perimetro, lo schema descritto da NIST SP 800-82.
- Ogni release esce con note di rilascio che elencano le modifiche di sicurezza, e i proprietari di appliance le ricevono via email. Avvisi con ogni aggiornamento di sicurezza, Cyber Resilience Act, allegato I, parte II (4) e (8).
Teleassistenza
Teleassistenza senza aprire porte
Il personale di assistenza raggiunge esattamente l'interfaccia macchina di cui ha bisogno, quando è attivata, e ogni sessione viene registrata. Le connessioni partono dall'interno dello stabilimento: lo schema di manutenzione remota che IEC 62443 e il BSI raccomandano.
Come funziona l'accesso remoto- Connessioni dall'interno verso l'esternoNessuna regola firewall in ingresso, nessuna VPN e nessun jump host nel tuo stabilimento.
- Per macchina, per interfacciaQuali interfacce sono raggiungibili lo dichiara l'app e lo attivano per dispositivo le persone con il permesso adeguato.
- Mediato e registratoLe sessioni passano attraverso il cloud IronFlock o il tuo cloud privato e compaiono nell'audit log del dispositivo.
- Schermate operative e serviziL'accesso remoto raggiunge le schermate operative e i servizi della macchina. La sicurezza della macchina (safety) resta alla macchina e ai suoi controlli di sicurezza.
In linea con BSI-CS 108 "Fernwartung im industriellen Umfeld": la manutenzione remota parte dall'interno dello stabilimento, non richiede porte aperte in ingresso e viene registrata. IEC 62443-3-3 SR 1.13 con RE 1 chiede esattamente questo: l'accesso da reti non fidate è controllato e concesso solo su approvazione esplicita, e SR 2.8 chiede che lasci una traccia di audit.
Accessi
Chi può fare cosa è esplicito
- Permessi per progetto, dispositivo e appOperare, sviluppare, installare, collegare in rete e manutenere sono permessi separati, concessi per asset.
- Un secondo fattore per ogni accountL'autenticazione a due fattori con app di autenticazione e chiavi di sicurezza è disponibile per ogni account.
- Ogni app isolataOgni app gira nel proprio spazio con i propri dati. L'accesso ai dati di un'altra app è dichiarato dall'app e concesso esplicitamente.
- Accesso più profondo al dispositivo su approvazioneUn'app che ha bisogno di accesso privilegiato a un dispositivo lo chiede. L'accesso viene concesso per app ed è revocabile in qualsiasi momento.
- Tutto nell'audit logLe modifiche a progetti, dispositivi e app, i login e le sessioni remote vengono registrati con chi, cosa e quando.
- Un'identità per persona e per dispositivoLe persone accedono una sola volta tramite il servizio di identità della piattaforma. Ogni dispositivo ha la propria credenziale, creata al momento della registrazione.
In linea con NIS2 Art. 21(2), che elenca il controllo degli accessi (i) e l'autenticazione a più fattori (j) tra le misure richieste, e IEC 62443-3-3: autenticazione a più fattori (SR 1.1 RE 2), privilegio minimo (SR 2.1) ed eventi verificabili (SR 2.8).
I tuoi dati
I tuoi dati, dove decidi tu
Dove risiedono
- In sede con l'appliance, nel tuo cloud privato o nel cloud IronFlock, ospitato nell'UE.
- I modelli in sede mantengono i dati macchina nel tuo stabilimento; la connessione al cloud è facoltativa.
- Esportazione completa di tutti i dati in qualsiasi momento, in linea con l'EU Data Act.
EU Data Act, capo VI: passaggio tra servizi portando con sé i propri dati · GDPR Art. 28: i ruoli sono definiti nell'accordo sul trattamento dei dati
Come sono protetti
- Cifrati su ogni connessione, in reparto come verso il cloud. I valori sensibili sono cifrati nel database.
- Ruoli e misure GDPR sono definiti nell'accordo sul trattamento dei dati.
- L'assistente AI elabora le tue domande senza memorizzarle e contrassegna le sue risposte come generate dall'AI.
Cifratura in transito (TLS) e a riposo come chiedono GDPR Art. 32 e IEC 62443-3-3 SR 4.1 · risposte generate dall'AI contrassegnate come richiede l'Art. 50 dell'AI Act
Standard
Progettata per gli standard con cui lavora il tuo IT
Progettata tenendo conto degli standard
IEC 62443, NIS2, il Cyber Resilience Act e ISO 27001 hanno dato forma all'architettura e al processo di rilascio: connessioni dall'interno verso l'esterno, software firmato, un elenco completo dei componenti per ogni release e un processo pubblico per segnalare e annunciare le correzioni di sicurezza. Ogni sezione qui sopra nomina la clausola a cui risponde.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- GDPR
Trasparente per impostazione predefinita
- Note di rilascio con una sezione Sicurezza per ogni versione, e un'email ai proprietari di appliance.
- Chiavi di firma e fingerprint pubblicati, per verificare ciò che viene installato.
- Un contatto di sicurezza pubblico ([email protected]) e una pagina degli avvisi per ricercatori e clienti.
Divulgazione coordinata delle vulnerabilità come descrivono ISO/IEC 29147 e 30111 e richiede l'allegato I, parte II del Cyber Resilience Act · un contatto di sicurezza leggibile da macchina secondo RFC 9116 (security.txt)
Le domande che i team di sicurezza fanno per prime
Dobbiamo aprire porte del firewall per IronFlock?
Dispositivi e appliance si connettono in uscita sulla porta web standard, in modo cifrato. Le destinazioni per l'allowlist del firewall sono pubblicate nella documentazione. La teleassistenza funziona attraverso le stesse connessioni in uscita.
IronFlock funziona senza internet?
Sì. Con l'appliance o un cloud privato l'intera piattaforma gira in locale, incluse app, board, allarmi e l'assistente AI. La connessione al cloud IronFlock è facoltativa e aggiunge teleassistenza, lo store delle app e viste multi-sito.
Dove sono archiviati i nostri dati?
Dove decidi tu: sull'appliance nel tuo stabilimento, nel tuo cloud privato o nel cloud IronFlock, ospitato nell'UE. Tutti i dati sono esportabili in qualsiasi momento.
Chi può accedere da remoto alle nostre macchine, e viene registrato?
Le persone con il permesso di rete su quel dispositivo, attraverso connessioni che il dispositivo stesso apre. Ogni sessione viene registrata nell'audit log del dispositivo.
Come mantenete sicuro il software nel tempo?
Ogni modifica e ogni release passano controlli di sicurezza automatizzati, il software rilasciato e i suoi elenchi dei componenti vengono riesaminati ogni settimana, e ogni release esce con note di rilascio che elencano le modifiche di sicurezza. Gli aggiornamenti sono firmati e verificati prima dell'installazione.
Che rapporto ha IronFlock con la sicurezza delle macchine?
IronFlock è una piattaforma di dati e applicazioni che si collega alle schermate operative e ai servizi di una macchina. La sicurezza della macchina (safety) resta alla macchina e ai suoi controlli di sicurezza.
Parla con un ingegnere del tuo stabilimento
Un ingegnere IronFlock esamina con te il modello di deployment e le connessioni per i tuoi siti. La valutazione di sicurezza dettagliata dell'appliance di IronFlock è disponibile su richiesta.