Seguridad
IronFlock 1.6.29 · noviembre de 2026Seguridad integrada, de la máquina a la plataforma
Cómo se conecta IronFlock
Todo se conecta de dentro hacia fuera
- 1 · Máquinas y dispositivosPLC, sensores, cámaras y PC edge se conectan por sí mismos a IronFlock, cada uno con su propia credencial. No abren ningún puerto.
- 2 · IronFlock en su planta o en su TIToda la plataforma en un appliance: datos, apps, paneles, alarmas y el asistente. Funciona sin internet. Un único punto de entrada cifrado para personas y dispositivos.
- 3 · La nube de IronFlock, cuando usted quieraServicio remoto, el App Store y vistas entre plantas. Se alcanza en sentido saliente por el puerto web estándar, a través de su proxy corporativo.
En redes segmentadas, el appliance está en su TI y la planta de producción solo se comunica con él, de modo que ningún dispositivo de producción habla con internet.
Requisitos de red en la documentaciónRespaldado por la recomendación del BSI para conexiones remotas industriales, BSI-CS 108 "Fernwartung im industriellen Umfeld": las conexiones se inician desde dentro de la planta y no se abre ningún puerto para conexiones desde el exterior. La disposición de las zonas sigue el modelo de zonas y conductos de IEC 62443-3-2.
Modelos de despliegue
Se ejecuta donde lo dicte su política de seguridad
- MínimoFactory OnlineOT → nube de IronFlockLos dispositivos se conectan directamente a la nube de IronFlock, en sentido saliente y cifrado. Así empiezan la mayoría de los pilotos.
- SencilloAppliance en OTOT (appliance) → nube, opcionalIronFlock in a Box en la línea. Todo se ejecuta en local; la nube añade el servicio remoto y el App Store.
- SegmentadoAppliance en TI / DMZOT → TI (appliance) → nube, opcionalEl appliance está en su TI; la planta de producción solo se comunica con él. Ningún dispositivo de producción habla con internet.
- Nube privadaFactory OfflineOT → su nube privada o centro de datosLa plataforma completa en su propia cuenta en la nube o centro de datos, para grupos con muchas plantas y su propia política de TI.
Respaldado por la segmentación que IEC 62443-3-2 (zonas y conductos), NIST SP 800-82 (una DMZ entre OT y TI) y el BSI ICS-Security-Kompendium recomiendan para las redes de planta.
Opciones de despliegue en la documentaciónAprovisionamiento de dispositivos
Cada dispositivo tiene su propia identidad antes de arrancar
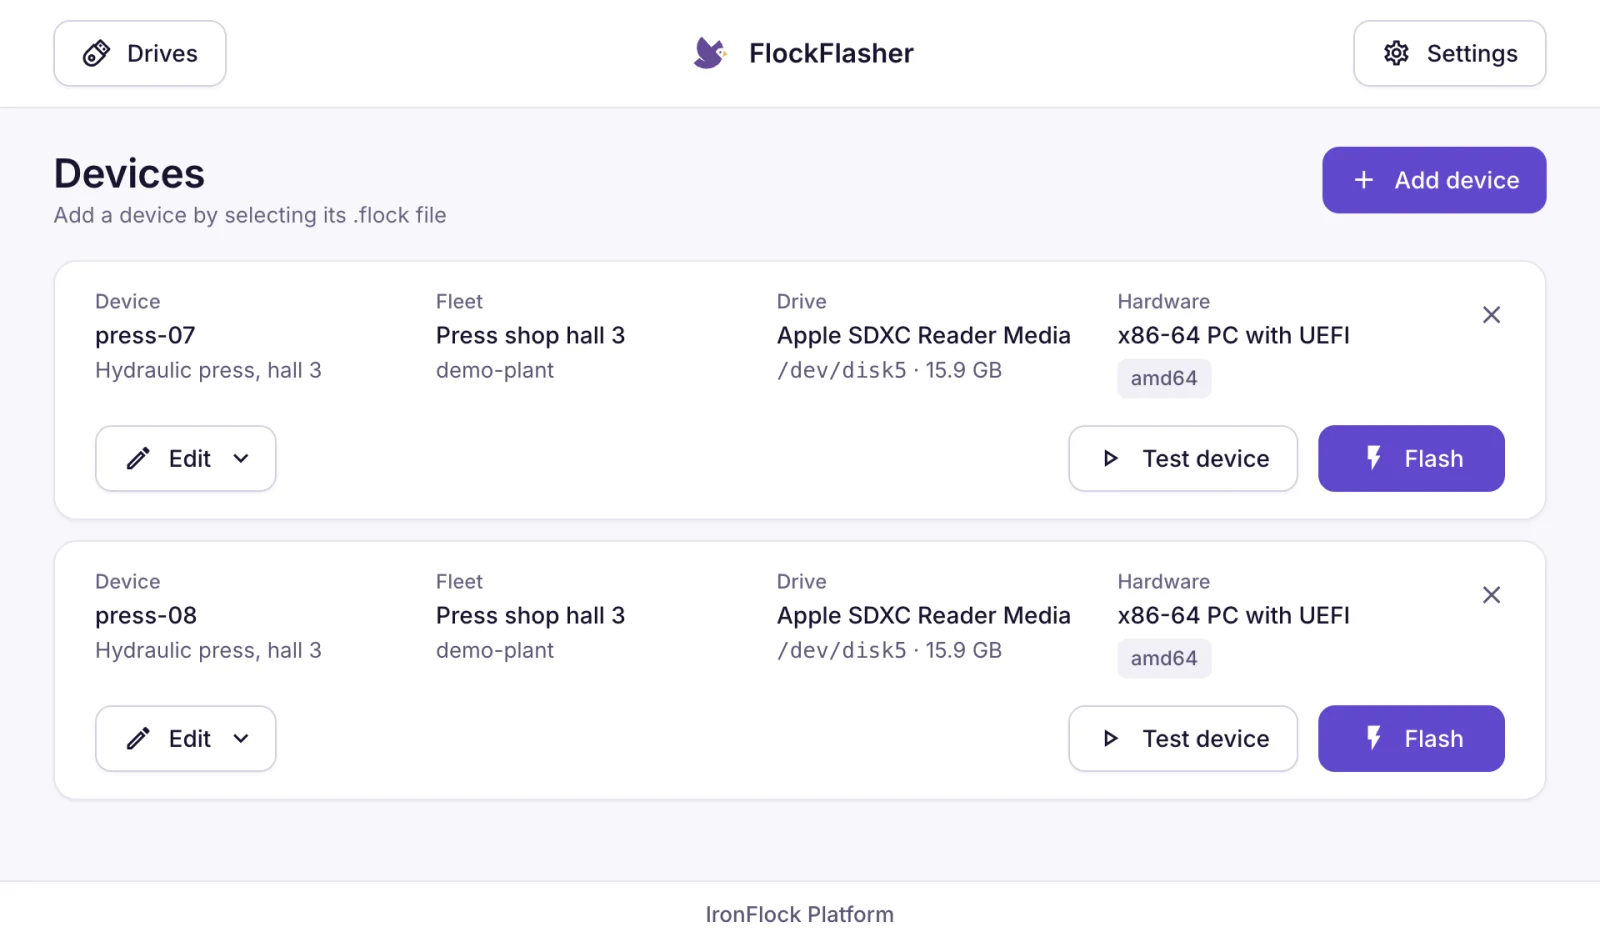
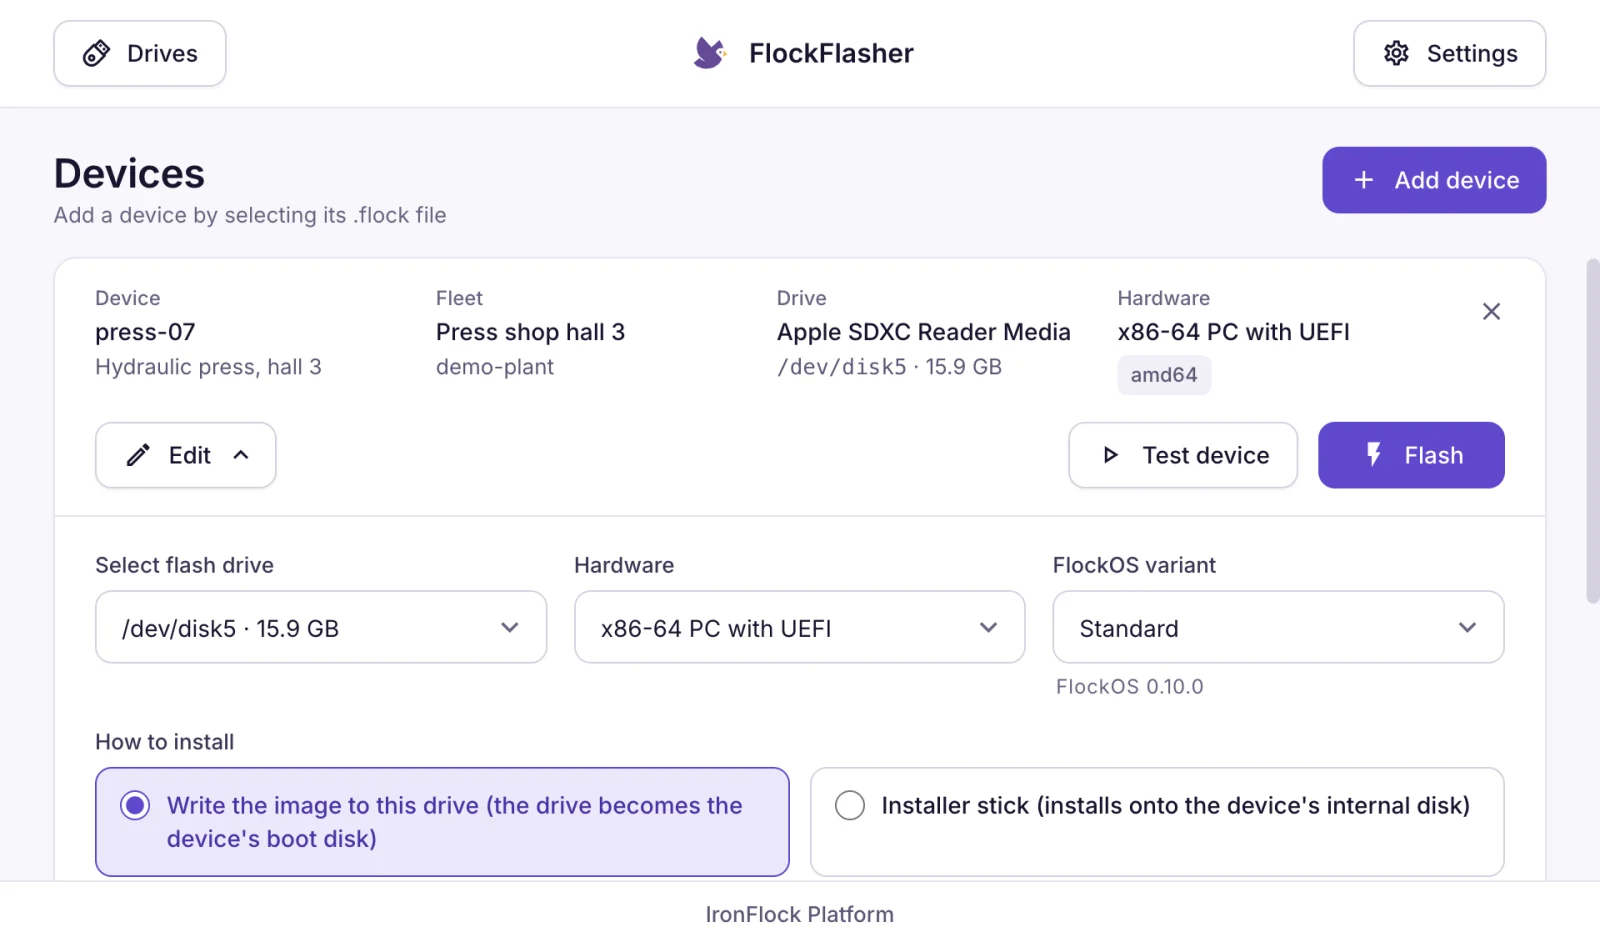
FlockFlasher: un lote de dispositivos listos para grabar, cada uno con su propia identidad, y la configuración de un dispositivo con hardware y versión de FlockOS. El FlockFlasher también ejecuta un dispositivo en un portátil, de modo que las apps y los paneles se prueban antes de aprovisionar el hardware.
Respaldado por IEC 62443-3-3 SR 1.2, que exige que cada dispositivo se identifique y se autentique, y el requisito de seguridad por defecto del Reglamento de Ciberresiliencia en el anexo I: credenciales únicas en lugar de valores predeterminados compartidos.
Actualizaciones fiables
Todo el software está firmado, se verifica y se revierte si hace falta
- Sistema operativoImágenes de sistema firmadasImágenes y paquetes de actualización firmados, instalados junto al sistema en ejecución y activados solo cuando funcionan. Cada imagen viene con un registro firmado de cómo se construyó y una lista completa de componentes, que se vuelve a analizar cada semana en busca de vulnerabilidades conocidas.
Autenticidad e integridad de las actualizaciones como exige IEC 62443-4-2 CR 3.10 RE 1 · actualización a prueba de fallos con recuperación automática como en NIST SP 800-193 · procedencia de compilación firmada en formato SLSA · SBOM CycloneDX, el formato que nombra BSI TR-03183-2
- Agente IronFlockActualizaciones firmadas del agenteEl agente de IronFlock en cada dispositivo instala únicamente actualizaciones firmadas por IronFlock y vuelve a la versión anterior si una actualización falla. Las versiones para Windows también están firmadas, y se publica una lista de componentes firmada de cada versión.
IEC 62443-4-2 CR 3.10 RE 1 (autenticidad e integridad de las actualizaciones) · firma de código para Windows (Authenticode) · SBOM CycloneDX firmado por versión, como pide el anexo I del Reglamento de Ciberresiliencia
- AppsDespliegues de apps controladosLas apps se instalan, se actualizan y se revierten desde la plataforma. Cada app se ejecuta aislada con sus propios datos. El acceso más profundo a un dispositivo se concede por app y es revocable en cualquier momento.
Mínimo privilegio y flujo de datos restringido como describen IEC 62443-3-3 SR 2.1 y FR 5 · impacto limitado de un incidente, como pide el anexo I del Reglamento de Ciberresiliencia
- El appliance en planta instala únicamente versiones firmadas por IronFlock y comprueba cada archivo e imagen con el registro de versión firmado. Distribución segura de actualizaciones, Reglamento de Ciberresiliencia, anexo I, parte II (7).
- El appliance guarda una copia local de las actualizaciones del agente, de modo que los dispositivos de la planta de producción se actualizan sin salir a internet. Actualizaciones preparadas dentro del perímetro, el patrón que describe NIST SP 800-82.
- Cada versión se publica con notas de la versión que enumeran sus cambios de seguridad, y los propietarios de appliances las reciben por correo electrónico. Avisos con cada actualización de seguridad, Reglamento de Ciberresiliencia, anexo I, parte II (4) y (8).
Servicio remoto
Servicio remoto sin abrir puertas
El personal de servicio llega exactamente a la interfaz de máquina que necesita, cuando está activada, y cada sesión queda registrada. Las conexiones se inician dentro de la planta: el patrón de mantenimiento remoto que recomiendan IEC 62443 y el BSI.
Cómo funciona el acceso remoto- Conexiones de dentro hacia fueraSin reglas entrantes en el firewall, sin VPN y sin servidor de salto en su planta.
- Por máquina, por interfazQué interfaces son accesibles lo declara la app y lo activan por dispositivo las personas con el permiso adecuado.
- Intermediado y registradoLas sesiones pasan por la nube de IronFlock o por su nube privada y aparecen en el registro de auditoría del dispositivo.
- Pantallas de operación y serviciosEl acceso remoto llega a las pantallas de operación y a los servicios de la máquina. La seguridad de la máquina (safety) permanece en la máquina y en sus controles de seguridad.
Respaldado por BSI-CS 108 "Fernwartung im industriellen Umfeld": el mantenimiento remoto se inicia desde dentro de la planta, no necesita ningún puerto entrante abierto y queda registrado. IEC 62443-3-3 SR 1.13 con RE 1 pide exactamente esto: el acceso desde redes no confiables está controlado y se concede solo con aprobación explícita, y SR 2.8 pide que deje un rastro de auditoría.
Acceso
Quién puede hacer qué es explícito
- Permisos por proyecto, dispositivo y appOperar, desarrollar, instalar, conectar en red y mantener son permisos separados, concedidos por activo.
- Un segundo factor para cada cuentaLa autenticación de dos factores con apps de autenticación y llaves de seguridad está disponible para todas las cuentas.
- Cada app aisladaCada app se ejecuta en su propio espacio con sus propios datos. El acceso a los datos de otra app lo declara la app y se concede explícitamente.
- Acceso más profundo al dispositivo con aprobaciónUna app que necesita acceso privilegiado a un dispositivo lo solicita. El acceso se concede por app y es revocable en cualquier momento.
- Todo en el registro de auditoríaLos cambios en proyectos, dispositivos y apps, los inicios de sesión y las sesiones remotas se registran con quién, qué y cuándo.
- Una identidad por persona y por dispositivoLas personas inician sesión una vez a través del servicio de identidad de la plataforma. Cada dispositivo tiene su propia credencial, creada al darlo de alta.
Respaldado por NIS2 Art. 21(2), que enumera el control de acceso (i) y la autenticación multifactor (j) entre las medidas exigidas, e IEC 62443-3-3: autenticación multifactor (SR 1.1 RE 2), mínimo privilegio (SR 2.1) y eventos auditables (SR 2.8).
Sus datos
Sus datos, donde usted decida
Dónde residen
- En planta con el appliance, en su nube privada o en la nube de IronFlock, alojada en la UE.
- Los modelos en planta mantienen los datos de máquina en su planta; la conexión a la nube es opcional.
- Exportación completa de todos los datos en cualquier momento, en línea con el EU Data Act.
EU Data Act, capítulo VI: cambio entre servicios llevándose los datos · RGPD Art. 28: las funciones se establecen en el acuerdo de tratamiento de datos
Cómo se protegen
- Cifrados en todas las conexiones, tanto en la planta de producción como hacia la nube. Los valores sensibles se cifran en la base de datos.
- Las funciones y medidas del RGPD se establecen en el acuerdo de tratamiento de datos.
- El asistente de IA procesa sus preguntas sin almacenarlas y marca sus respuestas como generadas por IA.
Cifrado en tránsito (TLS) y en reposo como piden el RGPD Art. 32 e IEC 62443-3-3 SR 4.1 · respuestas generadas por IA marcadas como exige el Art. 50 del AI Act
Normas
Diseñado para las normas con las que trabaja su TI
Diseñado teniendo en cuenta las normas
IEC 62443, NIS2, el Reglamento de Ciberresiliencia e ISO 27001 dieron forma a la arquitectura y al proceso de publicación: conexiones de dentro hacia fuera, software firmado, una lista completa de componentes de cada versión y un proceso público para notificar y anunciar correcciones de seguridad. Cada sección anterior nombra la cláusula a la que responde.
- IEC 62443
- NIS2
- Reglamento de Ciberresiliencia (CRA)
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- RGPD
Transparente por defecto
- Notas de la versión con una sección de seguridad para cada versión, y un correo electrónico a los propietarios de appliances.
- Claves de firma y huellas digitales publicadas, para verificar lo que se instala.
- Un contacto de seguridad público ([email protected]) y una página de avisos de seguridad para investigadores y clientes.
Divulgación coordinada de vulnerabilidades como describen ISO/IEC 29147 y 30111 y exige el anexo I, parte II del Reglamento de Ciberresiliencia · un contacto de seguridad legible por máquina según RFC 9116 (security.txt)
Las preguntas que los equipos de seguridad hacen primero
¿Necesitamos abrir puertos del firewall para IronFlock?
Los dispositivos y el appliance se conectan en sentido saliente por el puerto web estándar, cifrados. Los destinos para la lista de permitidos del firewall están publicados en la documentación. El servicio remoto funciona a través de las mismas conexiones salientes.
¿Funciona IronFlock sin internet?
Sí. Con el appliance o una nube privada, toda la plataforma se ejecuta en local, incluidas las apps, los paneles, las alarmas y el asistente de IA. La conexión a la nube de IronFlock es opcional y añade servicio remoto, el App Store y vistas entre plantas.
¿Dónde se almacenan nuestros datos?
Donde usted decida: en el appliance de su planta, en su nube privada o en la nube de IronFlock, alojada en la UE. Todos los datos son exportables en cualquier momento.
¿Quién tiene acceso remoto a nuestras máquinas, y queda registrado?
Las personas con el permiso de red sobre ese dispositivo, a través de conexiones que el propio dispositivo abre. Cada sesión queda registrada en el registro de auditoría del dispositivo.
¿Cómo mantienen el software seguro con el tiempo?
Cada cambio y cada versión pasan comprobaciones de seguridad automatizadas, el software publicado y sus listas de componentes se vuelven a analizar cada semana, y cada versión se publica con notas de la versión que enumeran sus cambios de seguridad. Las actualizaciones se firman y se verifican antes de la instalación.
¿Qué relación tiene IronFlock con la seguridad de las máquinas?
IronFlock es una plataforma de datos y aplicaciones que se conecta a las pantallas de operación y a los servicios de una máquina. La seguridad de la máquina (safety) permanece en la máquina y en sus controles de seguridad.
Hable con un ingeniero sobre su planta
Un ingeniero de IronFlock repasa con usted el modelo de despliegue y las conexiones para sus plantas. La evaluación de seguridad detallada del appliance de IronFlock está disponible bajo petición.