보안
IronFlock 1.6.29 · 2026년 11월설비에서 플랫폼까지, 기본 내장된 보안
IronFlock의 연결 방식
모든 연결은 내부에서 외부로 향합니다
- 1 · 설비와 장치PLC, 센서, 카메라, 엣지 PC가 각각 자체 자격 증명으로 IronFlock에 스스로 연결합니다. 포트는 열지 않습니다.
- 2 · 공장 또는 IT 안의 IronFlock플랫폼 전체가 어플라이언스 한 대에 있습니다. 데이터, 앱, 보드, 알람, 어시스턴트. 인터넷 없이 작동합니다. 사람과 장치를 위한 하나의 암호화된 진입점.
- 3 · 원할 때 쓰는 IronFlock 클라우드원격 서비스, App Store, 사업장 통합 뷰. 표준 웹 포트로 아웃바운드로, 귀사 기업 프록시를 거쳐 접근합니다.
망 분리 환경에서는 어플라이언스가 귀사 IT에 위치하고 현장은 어플라이언스와만 통신하므로, 현장 장치는 어느 것도 인터넷과 통신하지 않습니다.
문서의 네트워크 요구 사항근거: 산업 원격 연결에 대한 BSI 권고 BSI-CS 108 "Fernwartung im industriellen Umfeld"(산업 환경의 원격 유지보수): 연결은 공장 내부에서 시작되며 외부에서 들어오는 연결을 위한 포트는 열지 않습니다. 영역 배치는 IEC 62443-3-2의 영역·통로(zones and conduits) 모델을 따릅니다.
배포 모델
귀사 보안 정책이 정한 곳에서 실행됩니다
- 최소 구성Factory OnlineOT → IronFlock 클라우드장치가 IronFlock 클라우드에 아웃바운드로 암호화되어 직접 연결됩니다. 대부분의 파일럿이 이 방식으로 시작합니다.
- 간편OT 내 어플라이언스OT(어플라이언스) → 클라우드, 선택 사항라인에 설치하는 IronFlock in a Box. 모든 것이 로컬에서 실행되며, 클라우드는 원격 서비스와 App Store를 추가합니다.
- 망 분리IT / DMZ 내 어플라이언스OT → IT(어플라이언스) → 클라우드, 선택 사항어플라이언스는 귀사 IT에 위치하고, 현장은 어플라이언스와만 통신합니다. 현장 장치는 어느 것도 인터넷과 통신하지 않습니다.
- 프라이빗 클라우드Factory OfflineOT → 자체 프라이빗 클라우드 또는 데이터센터자체 클라우드 계정이나 데이터센터에서 운영하는 전체 플랫폼. 사업장이 많고 자체 IT 정책을 가진 그룹사를 위한 모델입니다.
근거: IEC 62443-3-2(영역과 통로), NIST SP 800-82(OT와 IT 사이의 DMZ), BSI ICS-Security-Kompendium이 공장 네트워크에 권고하는 망 분리.
문서의 배포 옵션장치 프로비저닝
모든 장치는 부팅 전에 자체 ID를 갖습니다
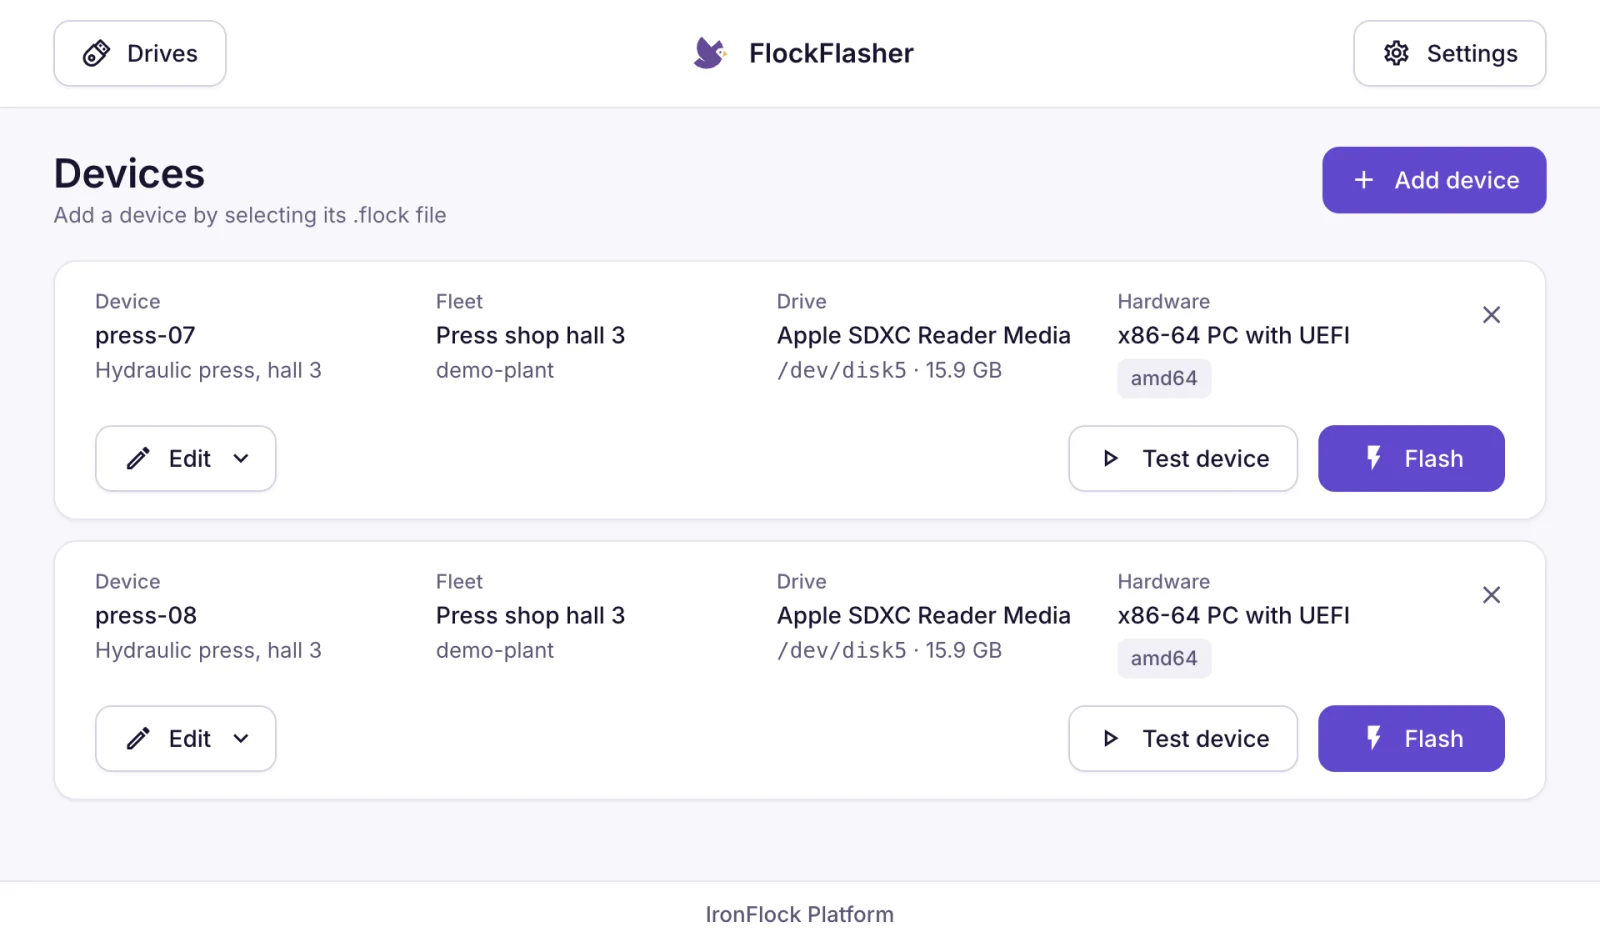
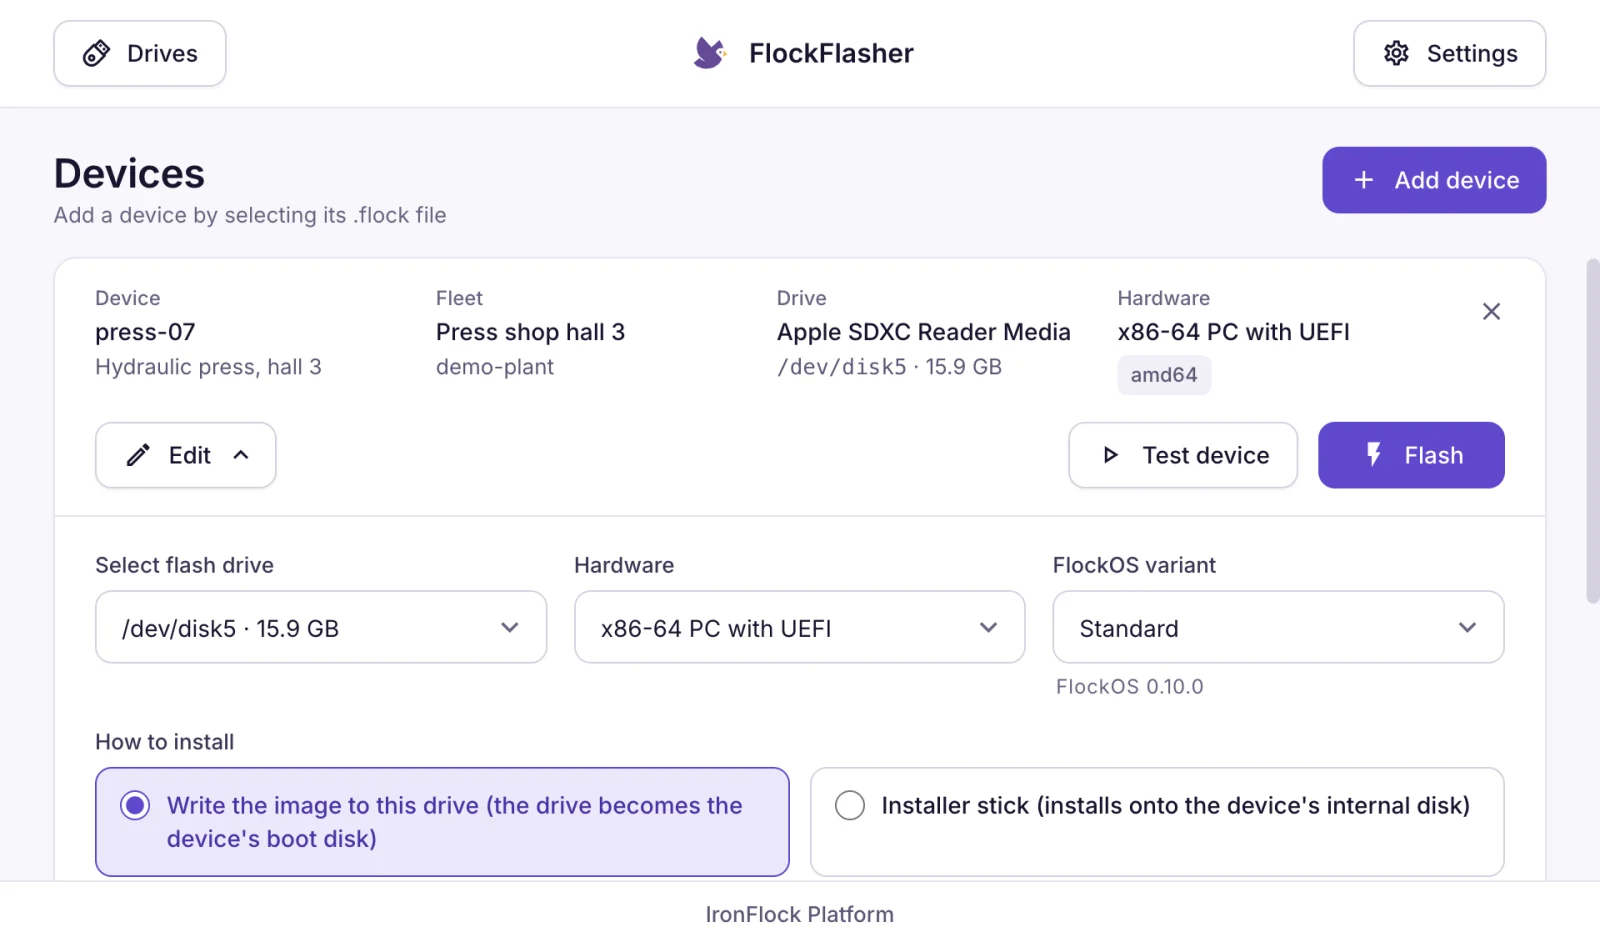
FlockFlasher: 각각 자체 ID를 가진, 플래시 준비가 끝난 장치 묶음과 하드웨어 및 FlockOS 릴리스가 표시된 한 장치의 설정. FlockFlasher는 노트북에서 장치를 실행하기도 하므로, 하드웨어를 프로비저닝하기 전에 앱과 보드를 테스트합니다.
근거: 모든 장치가 스스로를 식별하고 인증하도록 요구하는 IEC 62443-3-3 SR 1.2, 그리고 Cyber Resilience Act 부속서 I의 기본 보안(secure-by-default) 요구 사항: 공유된 기본값 대신 고유한 자격 증명.
신뢰할 수 있는 업데이트
모든 소프트웨어는 서명·검증되며 필요하면 롤백됩니다
- 운영 체제서명된 시스템 이미지서명된 이미지와 업데이트 번들은 실행 중인 시스템 옆에 설치되고, 정상 작동이 확인된 뒤에만 전환됩니다. 각 이미지에는 빌드 과정의 서명된 기록과 완전한 구성 요소 목록이 함께 제공되며, 알려진 취약점에 대해 매주 재검사됩니다.
IEC 62443-4-2 CR 3.10 RE 1이 요구하는 업데이트 진위성과 무결성 · NIST SP 800-193에 따른 자동 복구를 갖춘 페일세이프 업데이트 · SLSA 형식의 서명된 빌드 출처 증명 · BSI TR-03183-2가 지정하는 형식인 CycloneDX SBOM
- 장치 에이전트서명된 에이전트 업데이트각 장치의 IronFlock 에이전트는 IronFlock이 서명한 업데이트만 설치하고, 업데이트가 실패하면 이전 버전으로 돌아갑니다. Windows 릴리스도 서명되며, 모든 릴리스의 서명된 구성 요소 목록이 게시됩니다.
IEC 62443-4-2 CR 3.10 RE 1(업데이트 진위성과 무결성) · Windows 코드 서명(Authenticode) · Cyber Resilience Act 부속서 I가 요구하는 릴리스별 서명된 CycloneDX SBOM
- 앱통제된 앱 롤아웃앱은 플랫폼에서 설치, 업데이트, 롤백됩니다. 각 앱은 자체 데이터를 가지고 격리되어 실행됩니다. 장치에 대한 더 깊은 접근은 앱별로 부여되며 언제든 철회할 수 있습니다.
IEC 62443-3-3 SR 2.1과 FR 5가 기술하는 최소 권한과 제한된 데이터 흐름 · Cyber Resilience Act 부속서 I가 요구하는 사고 영향의 제한
- 현장 어플라이언스는 IronFlock이 서명한 릴리스만 설치하고, 모든 파일과 이미지를 서명된 릴리스 기록과 대조하여 확인합니다. 업데이트의 안전한 배포, Cyber Resilience Act 부속서 I 제2부 (7).
- 어플라이언스는 에이전트 업데이트의 로컬 복사본을 보관하므로, 현장의 장치는 인터넷에 접근하지 않고 업데이트됩니다. 경계 내부에 업데이트를 스테이징하는 NIST SP 800-82의 패턴.
- 모든 릴리스에는 보안 변경 사항을 나열한 릴리스 노트가 포함되며, 어플라이언스 소유자는 이를 이메일로 받습니다. 모든 보안 업데이트에 대한 권고문, Cyber Resilience Act 부속서 I 제2부 (4) 및 (8).
원격 서비스
문을 열지 않는 원격 서비스
서비스 인력은 필요한 설비 인터페이스에만, 그것이 켜져 있을 때 접근하며, 모든 세션이 기록됩니다. 연결은 공장 내부에서 시작됩니다. IEC 62443과 BSI가 권고하는 원격 유지보수 패턴입니다.
원격 접속의 작동 방식- 내부에서 외부로 향하는 연결공장에 인바운드 방화벽 규칙도, VPN도, 점프 호스트도 없습니다.
- 설비별, 인터페이스별접근 가능한 인터페이스는 앱이 선언하고, 적절한 권한을 가진 사람이 장치별로 켭니다.
- 중개되고 기록됨세션은 IronFlock 클라우드 또는 귀사 프라이빗 클라우드를 거쳐 실행되며 장치의 감사 로그에 남습니다.
- 운영 화면과 서비스원격 접속은 설비의 운영 화면과 서비스에 도달합니다. 기계 안전은 설비와 그 안전 제어 장치에 남습니다.
근거: BSI-CS 108 "Fernwartung im industriellen Umfeld"(산업 환경의 원격 유지보수): 원격 유지보수는 공장 내부에서 시작되고, 열린 인바운드 포트가 필요 없으며, 기록됩니다. IEC 62443-3-3 SR 1.13과 RE 1이 요구하는 것이 바로 이것입니다. 신뢰할 수 없는 네트워크로부터의 접근은 통제되고 명시적 승인에 의해서만 부여되며, SR 2.8은 감사 추적을 남기도록 요구합니다.
접근 권한
누가 무엇을 할 수 있는지 명시적입니다
- 프로젝트, 장치, 앱별 권한운영, 개발, 설치, 네트워크, 유지보수는 별개의 권한이며 자산별로 부여됩니다.
- 모든 계정에 2차 인증 요소인증 앱과 보안 키를 이용한 2단계 인증이 모든 계정에 제공됩니다.
- 모든 앱 격리각 앱은 자체 데이터를 가지고 자체 공간에서 실행됩니다. 다른 앱 데이터에 대한 접근은 앱이 선언하고 명시적으로 부여됩니다.
- 승인에 따른 더 깊은 장치 접근장치에 대한 특권 접근이 필요한 앱은 이를 요청합니다. 접근은 앱별로 부여되며 언제든 철회할 수 있습니다.
- 모든 것이 감사 로그에프로젝트, 장치, 앱의 변경, 로그인, 원격 세션이 누가, 무엇을, 언제 했는지와 함께 기록됩니다.
- 사람과 장치마다 하나의 ID사람은 플랫폼의 ID 서비스를 통해 한 번 로그인합니다. 모든 장치는 등록 시 생성되는 자체 자격 증명을 갖습니다.
귀사의 데이터
귀사의 데이터는 귀사가 정한 곳에
저장 위치
- 어플라이언스와 함께 현장에, 귀사 프라이빗 클라우드에, 또는 EU에서 호스팅되는 IronFlock 클라우드에.
- 온프레미스 모델은 설비 데이터를 공장 안에 둡니다. 클라우드 연결은 선택 사항입니다.
- 언제든 모든 데이터를 완전히 내보낼 수 있으며, EU Data Act에 부합합니다.
EU Data Act 제6장: 서비스 간 전환과 데이터 이전 · GDPR 제28조: 역할은 데이터 처리 계약에 규정
보호 방식
- 현장에서든 클라우드로든 모든 연결이 암호화됩니다. 민감한 값은 데이터베이스에서 암호화됩니다.
- GDPR 역할과 조치는 데이터 처리 계약에 규정되어 있습니다.
- AI 어시스턴트는 질문을 저장하지 않고 처리하며, 답변을 AI 생성으로 표시합니다.
GDPR 제32조와 IEC 62443-3-3 SR 4.1이 요구하는 전송 중(TLS) 및 저장 시 암호화 · AI Act 제50조가 요구하는 AI 생성 답변 표시
표준
귀사 IT가 다루는 표준에 맞춰 설계
표준을 염두에 두고 설계
IEC 62443, NIS2, Cyber Resilience Act, ISO 27001이 아키텍처와 릴리스 프로세스를 형성했습니다. 내부에서 외부로 향하는 연결, 서명된 소프트웨어, 모든 릴리스의 완전한 구성 요소 목록, 그리고 보안 수정 사항을 보고하고 공지하는 공개 프로세스. 위의 각 섹션은 그에 해당하는 조항을 명시합니다.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- EU Data Act
- AI Act
- GDPR
기본적으로 투명
- 모든 버전에 보안 섹션이 있는 릴리스 노트, 그리고 어플라이언스 소유자에게 보내는 이메일.
- 설치하는 소프트웨어를 검증할 수 있도록 게시된 서명 키와 지문.
- 공개 보안 연락처([email protected])와 연구자 및 고객을 위한 보안 권고 페이지.
ISO/IEC 29147과 30111이 기술하고 Cyber Resilience Act 부속서 I 제2부가 요구하는 조정된 취약점 공개 · RFC 9116(security.txt)에 따른 기계 판독 가능한 보안 연락처
보안 팀이 먼저 묻는 질문
IronFlock을 위해 방화벽 포트를 열어야 합니까?
장치와 어플라이언스는 표준 웹 포트로 아웃바운드로 암호화되어 연결합니다. 방화벽 허용 목록에 넣을 대상은 문서에 게시되어 있습니다. 원격 서비스도 같은 아웃바운드 연결로 작동합니다.
IronFlock은 인터넷 없이 실행됩니까?
예. 어플라이언스나 프라이빗 클라우드를 사용하면 앱, 보드, 알람, AI 어시스턴트를 포함한 플랫폼 전체가 로컬에서 실행됩니다. IronFlock 클라우드 연결은 선택 사항이며, 연결하면 원격 서비스, App Store, 사업장 통합 뷰가 추가됩니다.
데이터는 어디에 저장됩니까?
귀사가 정한 곳에 저장됩니다. 공장의 어플라이언스, 귀사 프라이빗 클라우드, 또는 EU에서 호스팅되는 IronFlock 클라우드. 모든 데이터는 언제든 내보낼 수 있습니다.
누가 우리 설비에 원격으로 접근할 수 있고, 기록됩니까?
해당 장치에 네트워크 권한을 가진 사람이, 장치가 스스로 여는 연결을 통해 접근합니다. 모든 세션이 장치의 감사 로그에 기록됩니다.
소프트웨어를 장기적으로 어떻게 안전하게 유지합니까?
모든 변경과 모든 릴리스가 자동화된 보안 검사를 통과하고, 릴리스된 소프트웨어와 그 구성 요소 목록은 매주 재검사되며, 모든 릴리스에는 보안 변경 사항을 나열한 릴리스 노트가 포함됩니다. 업데이트는 서명되고 설치 전에 검증됩니다.
IronFlock은 기계 안전과 어떤 관계입니까?
IronFlock은 설비의 운영 화면과 서비스에 연결되는 데이터 및 애플리케이션 플랫폼입니다. 기계 안전은 설비와 그 안전 제어 장치에 남습니다.