Güvenlik
IronFlock 1.6.29 · Kasım 2026Makineden platforma, yerleşik güvenlik
IronFlock nasıl bağlanır
Her şey içeriden dışa bağlanır
- 1 · Makineler ve cihazlarPLC'ler, sensörler, kameralar ve edge PC'ler IronFlock'a kendileri bağlanır; her birinin kendi kimlik bilgisi vardır. Hiçbir port açmazlar.
- 2 · Tesisinizde ya da BT'nizde IronFlockTüm platform tek bir appliance üzerinde: veriler, uygulamalar, panolar, alarmlar ve asistan. İnternet olmadan çalışır. İnsanlar ve cihazlar için tek şifreli giriş noktası.
- 3 · İstediğinizde IronFlock bulutuUzaktan servis, uygulama mağazası ve sahalar arası görünümler. Standart web portu üzerinden, kurumsal proxy'niz aracılığıyla dışa doğru erişilir.
Segmentlere ayrılmış ağlarda appliance BT tarafınızda durur ve üretim sahası yalnızca onunla konuşur; böylece üretim sahasındaki hiçbir cihaz internetle konuşmaz.
Dokümantasyondaki ağ gereksinimleriDayanak: BSI'nin endüstriyel uzak bağlantılar için önerisi BSI-CS 108 "Fernwartung im industriellen Umfeld" (endüstriyel ortamda uzaktan bakım): bağlantılar tesisin içinden başlatılır ve dışarıdan gelen bağlantılar için hiçbir port açılmaz. Bölge düzeni, IEC 62443-3-2'nin bölgeler ve kanallar (zones and conduits) modelini izler.
Dağıtım modelleri
Güvenlik politikanızın belirlediği yerde çalışır
- YalınFactory OnlineOT → IronFlock bulutuCihazlar doğrudan IronFlock bulutuna bağlanır; dışa doğru ve şifreli. Çoğu pilotun başladığı yol.
- BasitOT'de applianceOT (appliance) → bulut, isteğe bağlıHatta IronFlock in a Box. Her şey yerelde çalışır; bulut, uzaktan servis ve mağazayı ekler.
- SegmentliBT / DMZ'de applianceOT → BT (appliance) → bulut, isteğe bağlıAppliance BT tarafınızda durur; üretim sahası yalnızca onunla konuşur. Üretim sahasındaki hiçbir cihaz internetle konuşmaz.
- Özel bulutFactory OfflineOT → özel bulutunuz veya veri merkezinizÇok sayıda sahası ve kendi BT politikası olan şirket grupları için kendi bulut hesabınızda ya da veri merkezinizde eksiksiz platform.
Dayanak: IEC 62443-3-2 (bölgeler ve kanallar), NIST SP 800-82 (OT ile BT arasında bir DMZ) ve BSI ICS-Security-Kompendium'un tesis ağları için önerdiği segmentasyon.
Dokümantasyondaki dağıtım seçenekleriCihaz hazırlama
Her cihazın, daha açılmadan önce kendi kimliği vardır
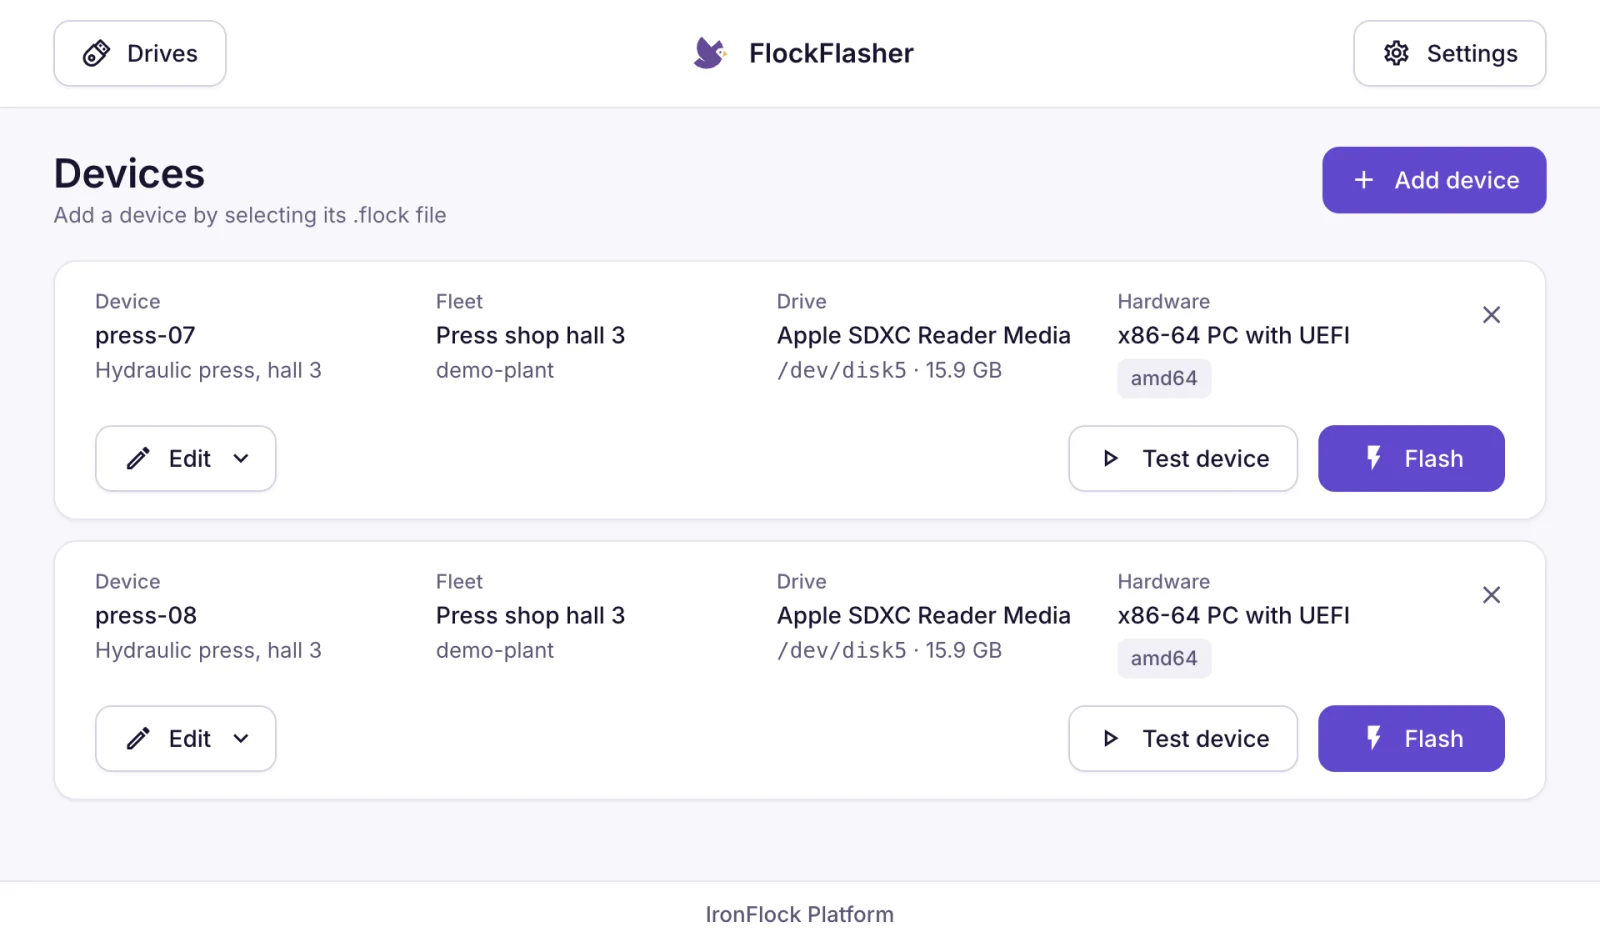
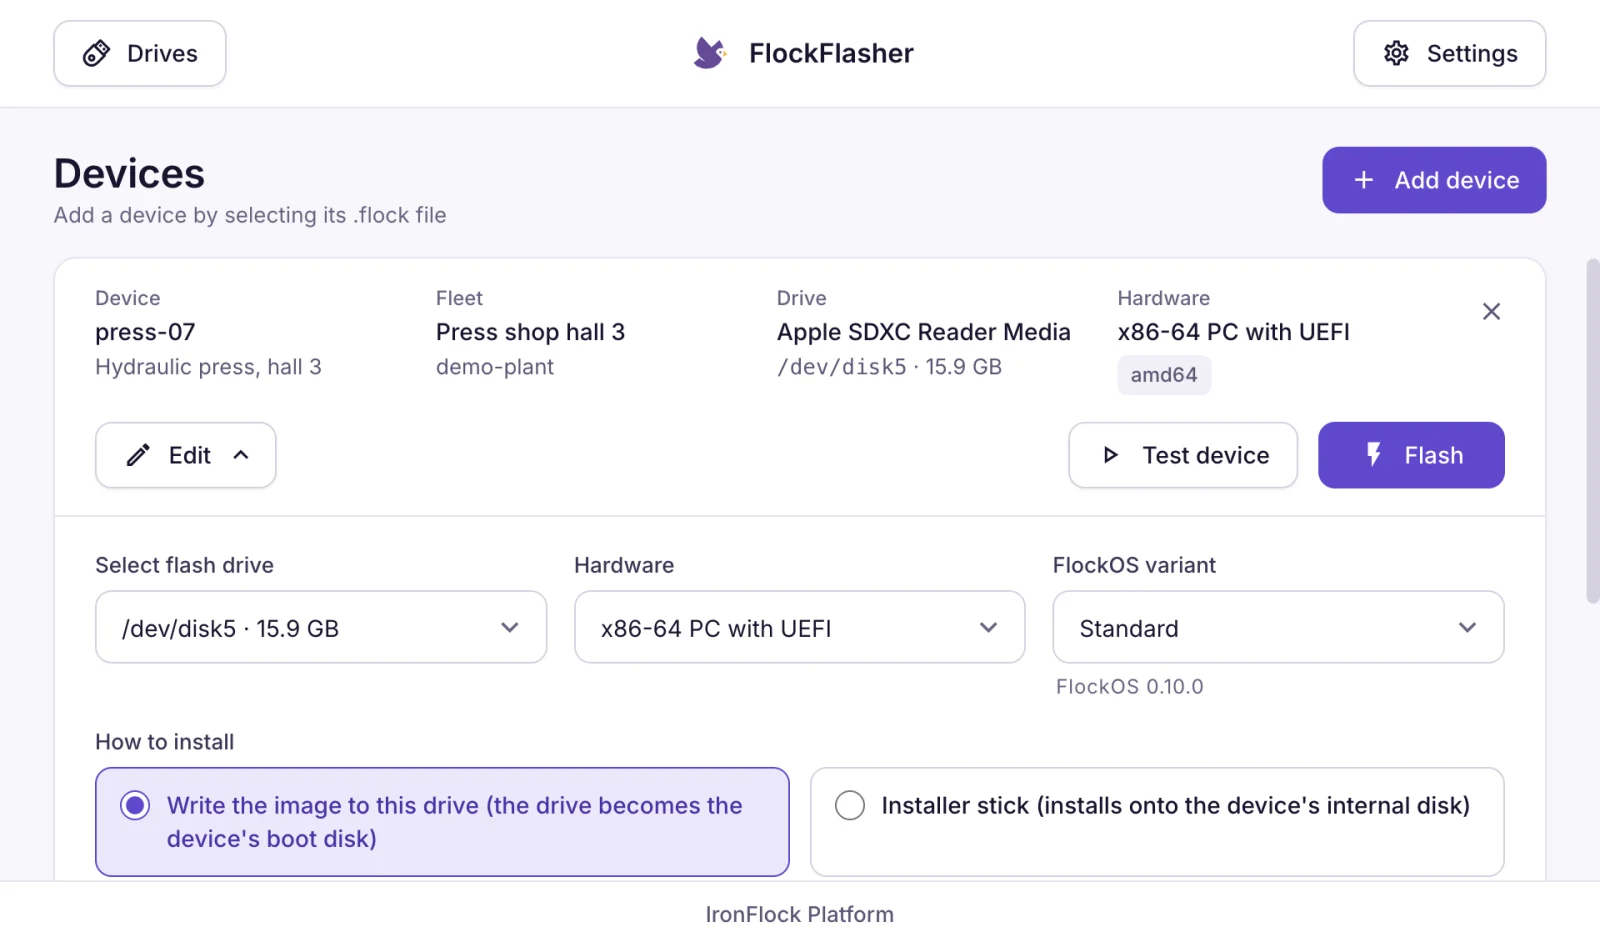
FlockFlasher: her biri kendi kimliğine sahip, yazılmaya hazır bir cihaz partisi ve bir cihazın donanım ve FlockOS sürümünü içeren ayarları. FlockFlasher bir cihazı dizüstü bilgisayarda da çalıştırır; böylece uygulamalar ve panolar donanım hazırlanmadan önce test edilir.
Dayanak: Her cihazın kendini tanımlamasını ve kimliğini doğrulamasını isteyen IEC 62443-3-3 SR 1.2 ve Cyber Resilience Act'in Ek I'deki varsayılan olarak güvenli (secure by default) gereksinimi: paylaşılan varsayılanlar yerine benzersiz kimlik bilgileri.
Güvenilir güncellemeler
Her yazılım parçası imzalanır, denetlenir ve gerekirse geri alınır
- İşletim sistemiİmzalı sistem imajlarıİmzalı imajlar ve güncelleme paketleri, çalışan sistemin yanına kurulur ve yalnızca çalıştıkları doğrulandıktan sonra devreye alınır. Her imaj, nasıl derlendiğine dair imzalı bir kayıt ve eksiksiz bir bileşen listesiyle gelir; bu liste bilinen zayıflıklara karşı her hafta yeniden taranır.
IEC 62443-4-2 CR 3.10 RE 1'in gerektirdiği güncelleme özgünlüğü ve bütünlüğü · NIST SP 800-193'teki gibi otomatik kurtarmalı, arızaya karşı güvenli güncelleme · SLSA formatında imzalı derleme kökeni (provenance) · BSI TR-03183-2'nin adını verdiği format olan CycloneDX SBOM
- Cihaz agent'ıİmzalı agent güncellemeleriHer cihazdaki IronFlock agent yalnızca IronFlock tarafından imzalanmış güncellemeleri kurar ve bir güncelleme başarısız olursa önceki sürüme döner. Windows sürümleri de imzalıdır ve her sürümün imzalı bir bileşen listesi yayımlanır.
IEC 62443-4-2 CR 3.10 RE 1 (güncelleme özgünlüğü ve bütünlüğü) · Windows kod imzalama (Authenticode) · Cyber Resilience Act'in Ek I'de istediği gibi, sürüm başına imzalı CycloneDX SBOM
- UygulamalarKontrollü uygulama dağıtımlarıUygulamalar platformdan kurulur, güncellenir ve geri alınır. Her uygulama kendi verisiyle yalıtılmış olarak çalışır. Bir cihaza daha derin erişim uygulama başına verilir ve her an geri alınabilir.
IEC 62443-3-3 SR 2.1 ve FR 5'in tanımladığı en az ayrıcalık ve kısıtlı veri akışı · Cyber Resilience Act'in Ek I'de istediği gibi, bir olayın sınırlı etkisi
- Sahadaki appliance yalnızca IronFlock tarafından imzalanmış sürümleri kurar ve her dosyayı ve imajı imzalı sürüm kaydına göre denetler. Güncellemelerin güvenli dağıtımı, Cyber Resilience Act Ek I Bölüm II (7).
- Appliance, agent güncellemelerinin yerel bir kopyasını tutar; böylece üretim sahasındaki cihazlar internete çıkmadan güncellenir. Güncellemelerin çevre sınırının içinde hazır tutulması; NIST SP 800-82'nin tanımladığı desen.
- Her sürüm, güvenlik değişikliklerini listeleyen sürüm notlarıyla gelir ve appliance sahipleri bunları e-postayla alır. Her güvenlik güncellemesiyle birlikte duyurular, Cyber Resilience Act Ek I Bölüm II (4) ve (8).
Uzaktan servis
Kapı açmadan uzaktan servis
Servis personeli, tam olarak ihtiyaç duyduğu makine arayüzüne, o arayüz açıkken ulaşır ve her oturum kayıt altına alınır. Bağlantılar tesisin içinden başlar: IEC 62443'ün ve BSI'nin önerdiği uzaktan bakım deseni.
Uzaktan erişim nasıl çalışır- İçeriden dışa bağlantılarTesisinizde gelen güvenlik duvarı kuralı, VPN ve atlama sunucusu (jump host) yok.
- Makine başına, arayüz başınaHangi arayüzlere ulaşılabileceği uygulama tarafından bildirilir ve doğru yetkiye sahip kişilerce cihaz başına açılıp kapatılır.
- Aracılı ve kayıtlıOturumlar IronFlock bulutu veya özel bulutunuz üzerinden kurulur ve cihazın denetim kaydında görünür.
- Operatör ekranları ve servislerUzaktan erişim, makinenin operatör ekranlarına ve servislerine ulaşır. Makine emniyeti, makinede ve onun emniyet kontrollerinde kalır.
Dayanak: BSI-CS 108 "Fernwartung im industriellen Umfeld" (endüstriyel ortamda uzaktan bakım): uzaktan bakım tesisin içinden başlatılır, açık bir gelen porta ihtiyaç duymaz ve kayıt altına alınır. IEC 62443-3-3 SR 1.13 ve RE 1 tam olarak bunu ister: güvenilmeyen ağlardan erişim denetlenir ve yalnızca açık onayla verilir; SR 2.8 ise bunun bir denetim izi bırakmasını ister.
Erişim
Kimin ne yapabileceği açıkça tanımlıdır
- Proje, cihaz ve uygulama başına yetkilerİşletme, geliştirme, kurma, ağ ve bakım ayrı yetkilerdir ve varlık başına verilir.
- Her hesap için ikinci bir faktörKimlik doğrulayıcı uygulamalar ve güvenlik anahtarlarıyla iki faktörlü kimlik doğrulama her hesap için kullanılabilir.
- Her uygulama yalıtılmışHer uygulama kendi alanında, kendi verisiyle çalışır. Başka bir uygulamanın verisine erişim, uygulama tarafından bildirilir ve açıkça verilir.
- Onayla daha derin cihaz erişimiBir cihaza ayrıcalıklı erişime ihtiyaç duyan uygulama bunu talep eder. Erişim uygulama başına verilir ve her an geri alınabilir.
- Her şey denetim kaydındaProjelerde, cihazlarda ve uygulamalarda yapılan değişiklikler, oturum açmalar ve uzak oturumlar kim, ne ve ne zaman bilgisiyle kaydedilir.
- Kişi başına ve cihaz başına tek kimlikKişiler platformun kimlik servisi üzerinden bir kez oturum açar. Her cihazın, kaydedildiğinde oluşturulan kendi kimlik bilgisi vardır.
Dayanak: Gerekli önlemler arasında erişim denetimini (i) ve çok faktörlü kimlik doğrulamayı (j) sayan NIS2 Madde 21(2) ve IEC 62443-3-3: çok faktörlü kimlik doğrulama (SR 1.1 RE 2), en az ayrıcalık (SR 2.1) ve denetlenebilir olaylar (SR 2.8).
Verileriniz
Verileriniz, sizin belirlediğiniz yerde
Nerede durur
- Sahada appliance ile, özel bulutunuzda ya da AB'de barındırılan IronFlock bulutunda.
- Yerinde modeller makine verilerini tesisinizde tutar; bulut bağlantısı isteğe bağlıdır.
- EU Data Act doğrultusunda, tüm verilerin her an eksiksiz dışa aktarımı.
EU Data Act, Bölüm VI: servisler arasında geçiş ve verilerinizi yanınızda götürme · GDPR Madde 28: roller veri işleme sözleşmesinde belirlenir
Nasıl korunur
- Üretim sahasında da buluta doğru da her bağlantıda şifreli. Hassas değerler veritabanında şifrelenir.
- GDPR rolleri ve önlemleri veri işleme sözleşmesinde belirlenir.
- Yapay zekâ asistanı sorularınızı saklamadan işler ve yanıtlarını yapay zekâ tarafından üretilmiş olarak işaretler.
GDPR Madde 32 ve IEC 62443-3-3 SR 4.1'in istediği gibi aktarımda (TLS) ve beklemede şifreleme · AI Act Madde 50'nin gerektirdiği gibi yapay zekâ tarafından üretilmiş yanıtların işaretlenmesi
Standartlar
BT'nizin çalıştığı standartlar için tasarlandı
Standartlar göz önünde bulundurularak tasarlandı
IEC 62443, NIS2, Cyber Resilience Act ve ISO 27001 mimariyi ve sürüm sürecini şekillendirdi: içeriden dışa bağlantılar, imzalı yazılım, her sürüm için eksiksiz bir bileşen listesi ve güvenlik düzeltmelerini bildirmek ve duyurmak için açık bir süreç. Yukarıdaki her bölüm, karşılık verdiği maddeyi adlandırır.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- EU Data Act
- AI Act
- GDPR
Varsayılan olarak şeffaf
- Her sürüm için Güvenlik bölümü içeren sürüm notları ve appliance sahiplerine bir e-posta.
- Yayımlanmış imzalama anahtarları ve parmak izleri, kurulan yazılımın doğrulanması için.
- Herkese açık bir güvenlik iletişim adresi ([email protected]) ve araştırmacılar ile müşteriler için bir güvenlik duyuruları sayfası.
ISO/IEC 29147 ve 30111'in tanımladığı ve Cyber Resilience Act'in Ek I Bölüm II'de gerektirdiği koordineli zafiyet bildirimi · RFC 9116 (security.txt) uyarınca makine tarafından okunabilir güvenlik iletişim bilgisi
Güvenlik ekiplerinin ilk sorduğu sorular
IronFlock için güvenlik duvarında port açmamız gerekiyor mu?
Cihazlar ve appliance, standart web portu üzerinden dışa doğru ve şifreli bağlanır. Güvenlik duvarı izin listesi için hedefler dokümantasyonda yayımlanmıştır. Uzaktan servis aynı dışa doğru bağlantılar üzerinden çalışır.
IronFlock internet olmadan çalışabilir mi?
Evet. Appliance veya özel bulutla tüm platform yerelde çalışır; uygulamalar, panolar, alarmlar ve yapay zekâ asistanı dahil. IronFlock bulutuna bağlanmak isteğe bağlıdır ve uzaktan servis, uygulama mağazası ve sahalar arası görünümler ekler.
Verilerimiz nerede saklanıyor?
Sizin belirlediğiniz yerde: tesisinizdeki appliance üzerinde, özel bulutunuzda ya da AB'de barındırılan IronFlock bulutunda. Tüm veriler her an dışa aktarılabilir.
Makinelerimize uzaktan kim erişebilir ve bu kayıt altına alınıyor mu?
O cihazda ağ yetkisine sahip kişiler, cihazın kendi açtığı bağlantılar üzerinden. Her oturum cihazın denetim kaydına yazılır.
Yazılımı zaman içinde nasıl güvende tutuyorsunuz?
Her değişiklik ve her sürüm otomatik güvenlik denetimlerinden geçer; yayımlanan yazılım ve bileşen listeleri her hafta yeniden taranır ve her sürüm, güvenlik değişikliklerini listeleyen sürüm notlarıyla gelir. Güncellemeler imzalanır ve kurulumdan önce doğrulanır.
IronFlock makine emniyetiyle nasıl ilişkilidir?
IronFlock, bir makinenin operatör ekranlarına ve servislerine bağlanan bir veri ve uygulama platformudur. Makine emniyeti, makinede ve onun emniyet kontrollerinde kalır.
Tesisiniz hakkında bir mühendisle konuşun
Bir IronFlock mühendisi, sahalarınız için dağıtım modelini ve bağlantıları sizinle birlikte gözden geçirir. IronFlock'un appliance'a ilişkin ayrıntılı güvenlik değerlendirmesi talep üzerine sunulur.