Bezpieczeństwo
IronFlock 1.6.29 · listopad 2026Bezpieczeństwo wbudowane, od maszyny do platformy
Jak IronFlock się łączy
Wszystko łączy się od wewnątrz na zewnątrz
- 1 · Maszyny i urządzeniaSterowniki PLC, czujniki, kamery i komputery edge same łączą się z IronFlock, każde z własnym poświadczeniem. Nie otwierają żadnego portu.
- 2 · IronFlock w Twoim zakładzie lub ITCała platforma na jednym appliance: dane, aplikacje, boardy, alarmy i asystent. Działa bez internetu. Jedno szyfrowane wejście dla ludzi i urządzeń.
- 3 · Chmura IronFlock, kiedy zechceszZdalny serwis, sklep z aplikacjami i widoki z wielu lokalizacji. Osiągana wychodząco na standardowym porcie web, przez Twój firmowy proxy.
W sieciach z segmentacją appliance stoi w Twoim IT, a hala produkcyjna komunikuje się tylko z nim, więc żadne urządzenie z hali nie komunikuje się z internetem.
Wymagania sieciowe w dokumentacjiOparte na zaleceniu BSI dla przemysłowych połączeń zdalnych, BSI-CS 108 „Fernwartung im industriellen Umfeld”: połączenia są inicjowane z wnętrza zakładu, a dla połączeń z zewnątrz nie jest otwierany żaden port. Układ stref odpowiada modelowi stref i kanałów (zones and conduits) z IEC 62443-3-2.
Modele wdrożenia
Działa tam, gdzie wskazuje Twoja polityka bezpieczeństwa
- MinimalnyFactory OnlineOT → chmura IronFlockUrządzenia łączą się bezpośrednio z chmurą IronFlock, wychodząco i z szyfrowaniem. Tak zaczyna się większość pilotaży.
- ProstyAppliance w OTOT (appliance) → chmura, opcjonalnieIronFlock in a Box przy linii. Wszystko działa lokalnie; chmura dodaje zdalny serwis i sklep.
- SegmentowanyAppliance w IT / DMZOT → IT (appliance) → chmura, opcjonalnieAppliance stoi w Twoim IT, a hala produkcyjna komunikuje się tylko z nim. Żadne urządzenie z hali nie komunikuje się z internetem.
- Chmura prywatnaFactory OfflineOT → Twoja chmura prywatna lub centrum danychPełna platforma na Twoim własnym koncie chmurowym lub w centrum danych, dla grup z wieloma zakładami i własną polityką IT.
Oparte na segmentacji, którą IEC 62443-3-2 (strefy i kanały), NIST SP 800-82 (DMZ między OT a IT) oraz BSI ICS-Security-Kompendium zalecają dla sieci zakładowych.
Opcje wdrożenia w dokumentacjiProvisioning urządzeń
Każde urządzenie ma własną tożsamość, zanim się uruchomi
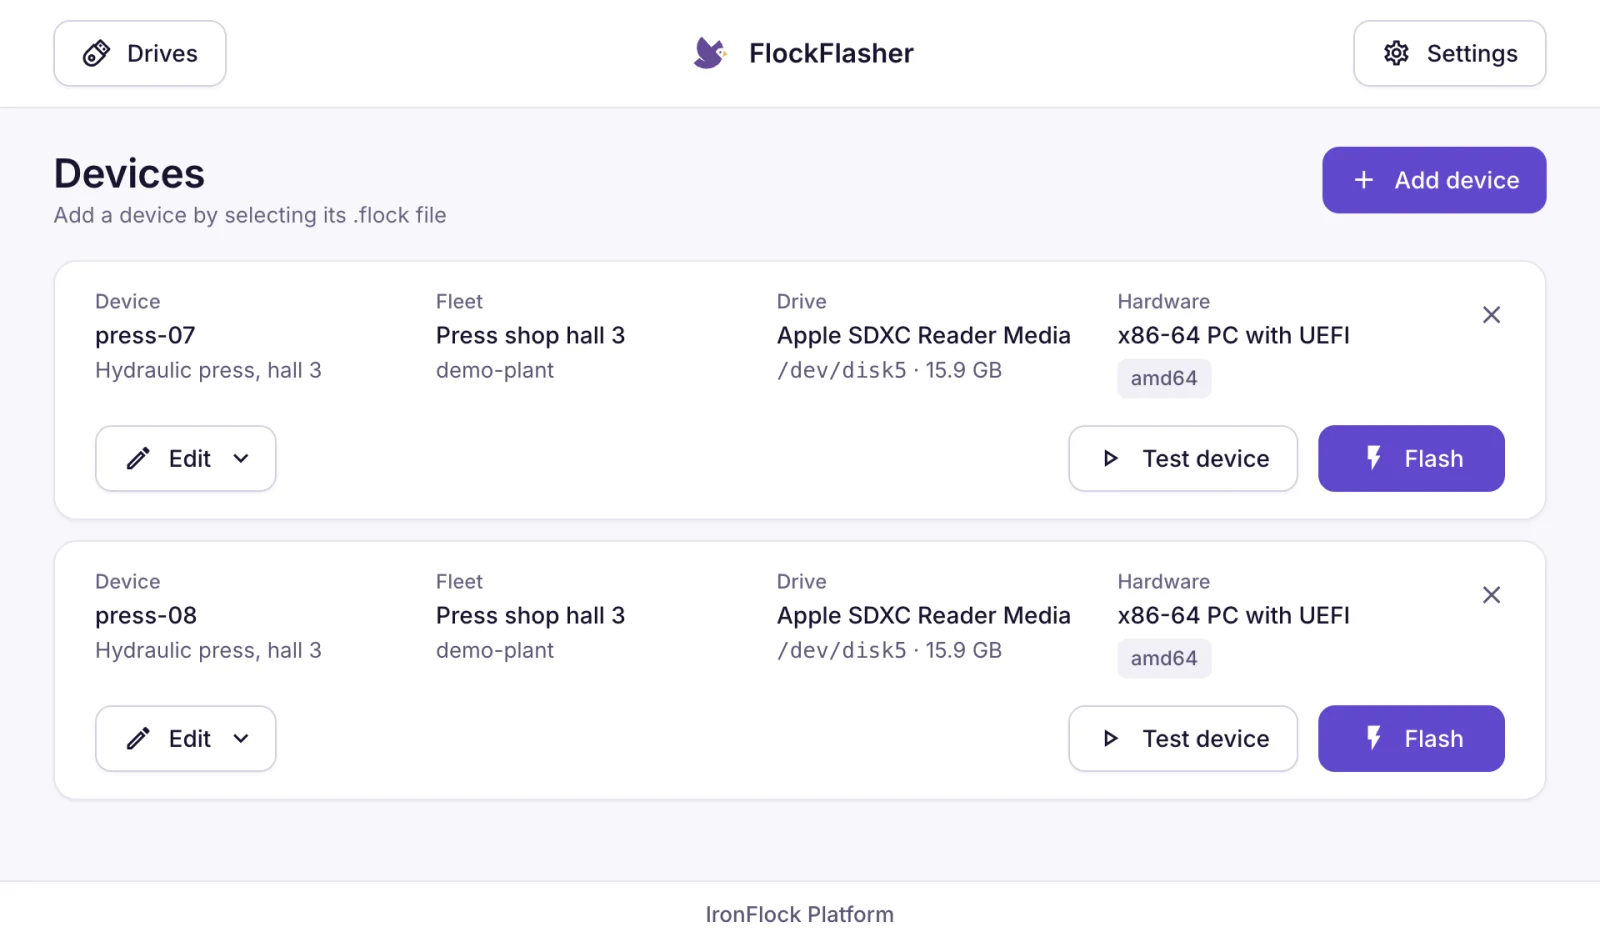
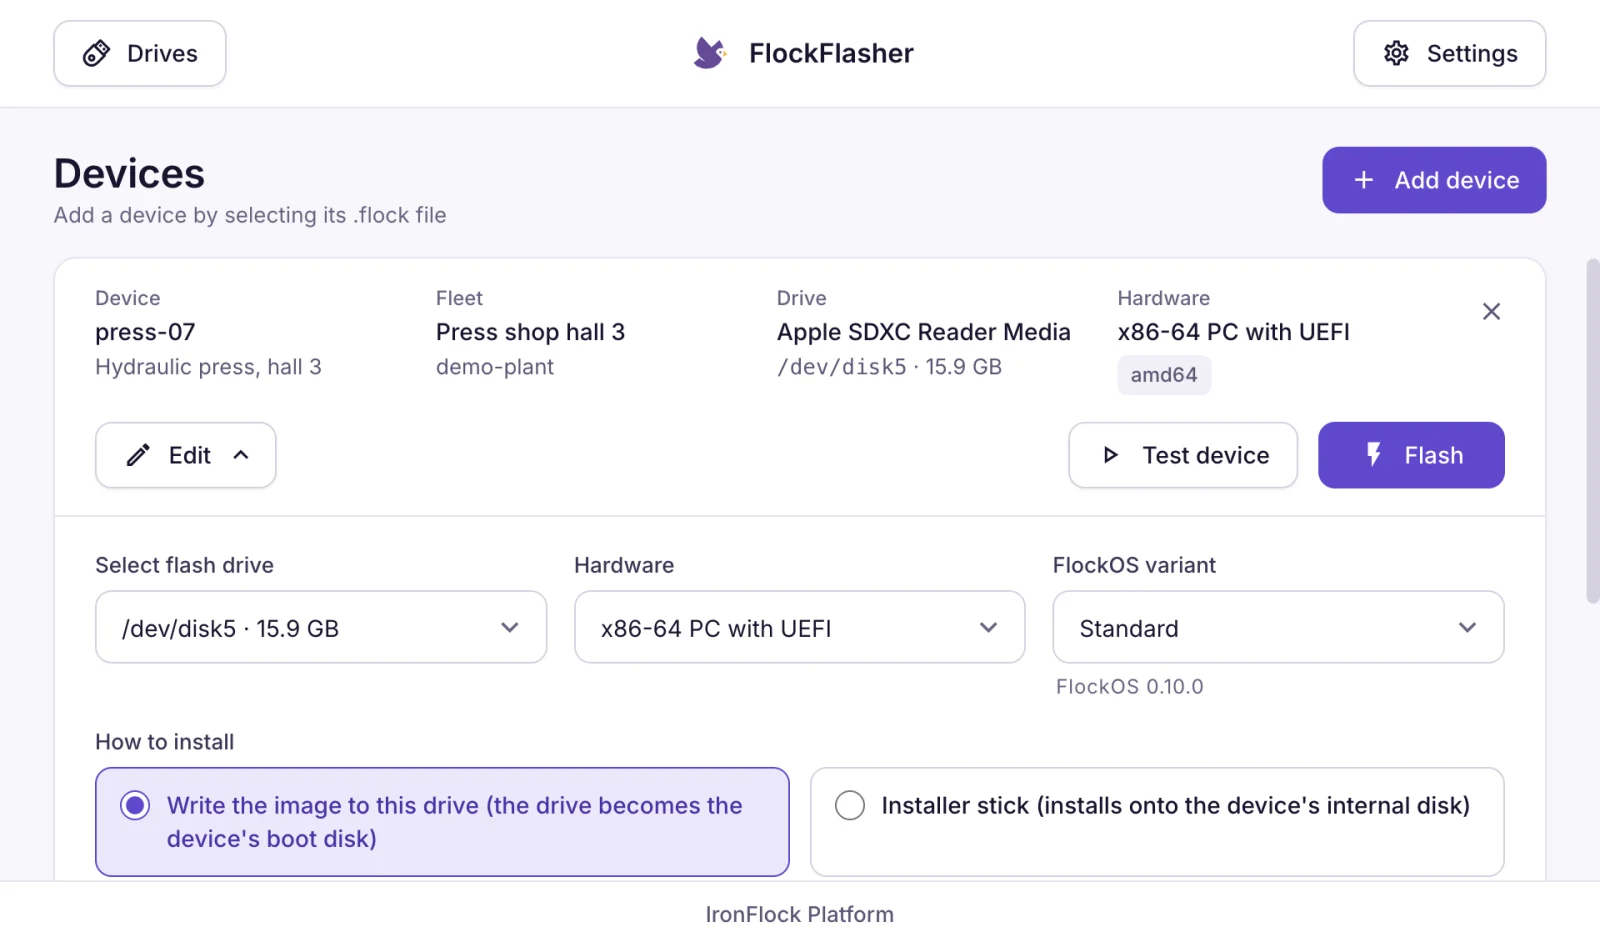
FlockFlasher: partia urządzeń gotowych do wgrania, każde z własną tożsamością, oraz ustawienia jednego urządzenia ze sprzętem i wydaniem FlockOS. FlockFlasher uruchamia też urządzenie na laptopie, dzięki czemu aplikacje i boardy są testowane, zanim sprzęt zostanie przygotowany.
Oparte na IEC 62443-3-3 SR 1.2, która wymaga, by każde urządzenie samo się identyfikowało i uwierzytelniało, oraz na wymogu secure-by-default z załącznika I Cyber Resilience Act: unikalne poświadczenia zamiast współdzielonych domyślnych.
Aktualizacje godne zaufania
Każdy element oprogramowania jest podpisany, sprawdzony i w razie potrzeby wycofany
- System operacyjnyPodpisane obrazy systemuPodpisane obrazy i pakiety aktualizacji, instalowane obok działającego systemu i przełączane dopiero wtedy, gdy działają. Każdy obraz ma podpisany zapis tego, jak został zbudowany, oraz pełną listę komponentów, co tydzień skanowaną ponownie pod kątem znanych słabości.
Autentyczność i integralność aktualizacji, jak wymaga IEC 62443-4-2 CR 3.10 RE 1 · aktualizacja odporna na błędy z automatycznym przywracaniem jak w NIST SP 800-193 · podpisana proweniencja budowania w formacie SLSA · SBOM CycloneDX, format wskazany w BSI TR-03183-2
- Agent urządzeniaPodpisane aktualizacje agentaAgent IronFlock na każdym urządzeniu instaluje wyłącznie aktualizacje podpisane przez IronFlock i wraca do poprzedniej wersji, jeśli aktualizacja się nie powiedzie. Wydania dla Windows są również podpisane, a dla każdego wydania publikowana jest podpisana lista komponentów.
IEC 62443-4-2 CR 3.10 RE 1 (autentyczność i integralność aktualizacji) · podpisywanie kodu dla Windows (Authenticode) · podpisany SBOM CycloneDX dla każdego wydania, jak wymaga załącznik I Cyber Resilience Act
- AplikacjeKontrolowane wdrażanie aplikacjiAplikacje są instalowane, aktualizowane i wycofywane z poziomu platformy. Każda aplikacja działa w izolacji, z własnymi danymi. Głębszy dostęp do urządzenia jest przyznawany dla każdej aplikacji osobno i w każdej chwili odwoływalny.
Najmniejsze uprawnienia i ograniczony przepływ danych, jak opisują IEC 62443-3-3 SR 2.1 i FR 5 · ograniczony wpływ incydentu, jak wymaga załącznik I Cyber Resilience Act
- Appliance na miejscu instaluje wyłącznie wydania podpisane przez IronFlock i sprawdza każdy plik i obraz względem podpisanego zapisu wydania. Bezpieczna dystrybucja aktualizacji, Cyber Resilience Act, załącznik I, część II (7).
- Appliance przechowuje lokalną kopię aktualizacji agenta, więc urządzenia w hali produkcyjnej aktualizują się bez dostępu do internetu. Aktualizacje udostępniane wewnątrz perymetru, wzorzec opisany w NIST SP 800-82.
- Każde wydanie ma informacje o wydaniu z listą zmian bezpieczeństwa, a właściciele appliance otrzymują je e-mailem. Komunikaty przy każdej aktualizacji bezpieczeństwa, Cyber Resilience Act, załącznik I, część II (4) i (8).
Zdalny serwis
Zdalny serwis bez otwierania drzwi
Personel serwisowy dociera dokładnie do tego interfejsu maszyny, którego potrzebuje, gdy jest włączony, a każda sesja jest rejestrowana. Połączenia zaczynają się wewnątrz zakładu: wzorzec zdalnego utrzymania, który zalecają IEC 62443 i BSI.
Jak działa zdalny dostęp- Połączenia od wewnątrz na zewnątrzBez reguły przychodzącej na firewallu, bez VPN i bez jump hosta w Twoim zakładzie.
- Dla każdej maszyny, dla każdego interfejsuKtóre interfejsy są osiągalne, deklaruje aplikacja, a włączają je dla każdego urządzenia osoby z odpowiednim uprawnieniem.
- Przez brokera, z rejestrowaniemSesje przechodzą przez chmurę IronFlock lub Twoją chmurę prywatną i trafiają do logu audytowego urządzenia.
- Ekrany operatorskie i usługiZdalny dostęp obejmuje ekrany operatorskie i usługi maszyny. Bezpieczeństwo maszyny (safety) pozostaje po stronie maszyny i jej układów bezpieczeństwa.
Oparte na BSI-CS 108 „Fernwartung im industriellen Umfeld”: zdalne utrzymanie jest inicjowane z wnętrza zakładu, nie wymaga otwartego portu przychodzącego i jest logowane. IEC 62443-3-3 SR 1.13 z RE 1 wymaga dokładnie tego: dostęp z niezaufanych sieci jest kontrolowany i przyznawany tylko po wyraźnym zatwierdzeniu, a SR 2.8 wymaga, by pozostawiał ślad audytowy.
Dostęp
Kto może co robić, jest określone wprost
- Uprawnienia dla projektu, urządzenia i aplikacjiObsługa, rozwój, instalacja, sieć i utrzymanie to osobne uprawnienia, przyznawane dla każdego zasobu.
- Drugi składnik dla każdego kontaUwierzytelnianie dwuskładnikowe z aplikacjami uwierzytelniającymi i kluczami bezpieczeństwa jest dostępne dla każdego konta.
- Każda aplikacja w izolacjiKażda aplikacja działa we własnej przestrzeni, z własnymi danymi. Dostęp do danych innej aplikacji deklaruje aplikacja, a przyznawany jest wprost.
- Głębszy dostęp do urządzenia po zatwierdzeniuAplikacja, która potrzebuje uprzywilejowanego dostępu do urządzenia, prosi o niego. Dostęp jest przyznawany dla każdej aplikacji osobno i w każdej chwili odwoływalny.
- Wszystko w logu audytowymZmiany w projektach, urządzeniach i aplikacjach, logowania i sesje zdalne są rejestrowane z informacją kto, co i kiedy.
- Jedna tożsamość na osobę i na urządzenieLudzie logują się raz przez usługę tożsamości platformy. Każde urządzenie ma własne poświadczenie, tworzone przy jego rejestracji.
Oparte na NIS2, art. 21 ust. 2, który wśród wymaganych środków wymienia kontrolę dostępu (lit. i) i uwierzytelnianie wieloskładnikowe (lit. j), oraz na IEC 62443-3-3: uwierzytelnianie wieloskładnikowe (SR 1.1 RE 2), najmniejsze uprawnienia (SR 2.1) i zdarzenia audytowalne (SR 2.8).
Twoje dane
Twoje dane tam, gdzie zdecydujesz
Gdzie się znajdują
- Na miejscu z appliance, w Twojej chmurze prywatnej lub w chmurze IronFlock, hostowanej w UE.
- Modele on-premise zatrzymują dane maszyn w Twoim zakładzie; połączenie z chmurą jest opcjonalne.
- Pełny eksport wszystkich danych w każdej chwili, zgodnie z EU Data Act.
EU Data Act, rozdział VI: zmiana usługi i przeniesienie danych ze sobą · RODO, art. 28: role określa umowa o przetwarzaniu danych
Jak są chronione
- Szyfrowane na każdym połączeniu, zarówno w hali produkcyjnej, jak i do chmury. Wrażliwe wartości są szyfrowane w bazie danych.
- Role i środki wynikające z RODO określa umowa o przetwarzaniu danych.
- Asystent AI przetwarza Twoje pytania bez ich zapisywania i oznacza swoje odpowiedzi jako wygenerowane przez AI.
Szyfrowanie w tranzycie (TLS) i w spoczynku, jak wymagają RODO, art. 32, i IEC 62443-3-3 SR 4.1 · odpowiedzi wygenerowane przez AI oznaczone, jak wymaga art. 50 AI Act
Normy
Zaprojektowane pod normy, z którymi pracuje Twoje IT
Zaprojektowane z myślą o normach
IEC 62443, NIS2, Cyber Resilience Act i ISO 27001 ukształtowały architekturę i proces wydawniczy: połączenia od wewnątrz na zewnątrz, podpisane oprogramowanie, pełna lista komponentów dla każdego wydania oraz publiczny proces zgłaszania i ogłaszania poprawek bezpieczeństwa. Każda sekcja powyżej wskazuje klauzulę, na którą odpowiada.
- IEC 62443
- NIS2
- Cyber Resilience Act
- ISO 27001
- BSI
- NIST SP 800-82
- Data Act
- AI Act
- RODO
Transparentność domyślnie
- Informacje o wydaniu z sekcją Bezpieczeństwo dla każdej wersji oraz e-mail do właścicieli appliance.
- Opublikowane klucze podpisujące i ich odciski, by zweryfikować to, co instalujesz.
- Publiczny kontakt ds. bezpieczeństwa ([email protected]) i strona komunikatów dla badaczy i klientów.
Skoordynowane ujawnianie podatności, jak opisują ISO/IEC 29147 i 30111 i wymaga załącznik I, część II Cyber Resilience Act · kontakt ds. bezpieczeństwa czytelny maszynowo zgodnie z RFC 9116 (security.txt)
Pytania, które zespoły bezpieczeństwa zadają na początku
Czy musimy otwierać porty firewalla dla IronFlock?
Urządzenia i appliance łączą się wychodząco na standardowym porcie web, z szyfrowaniem. Adresy docelowe do listy dozwolonych na firewallu są opublikowane w dokumentacji. Zdalny serwis działa przez te same połączenia wychodzące.
Czy IronFlock działa bez internetu?
Tak. Z appliance lub chmurą prywatną cała platforma działa lokalnie, łącznie z aplikacjami, boardami, alarmami i asystentem AI. Połączenie z chmurą IronFlock jest opcjonalne i dodaje zdalny serwis, sklep z aplikacjami i widoki z wielu lokalizacji.
Gdzie są przechowywane nasze dane?
Tam, gdzie zdecydujesz: na appliance w Twoim zakładzie, w Twojej chmurze prywatnej lub w chmurze IronFlock, hostowanej w UE. Wszystkie dane są eksportowalne w każdej chwili.
Kto może zdalnie uzyskać dostęp do naszych maszyn i czy jest to rejestrowane?
Osoby z uprawnieniem sieciowym do danego urządzenia, przez połączenia, które urządzenie samo otwiera. Każda sesja jest rejestrowana w logu audytowym urządzenia.
Jak utrzymujecie bezpieczeństwo oprogramowania w czasie?
Każda zmiana i każde wydanie przechodzą zautomatyzowane kontrole bezpieczeństwa, wydane oprogramowanie i jego listy komponentów są co tydzień skanowane ponownie, a każde wydanie ma informacje o wydaniu z listą zmian bezpieczeństwa. Aktualizacje są podpisywane i weryfikowane przed instalacją.
Jak IronFlock ma się do bezpieczeństwa maszyn?
IronFlock to platforma danych i aplikacji, która łączy się z ekranami operatorskimi i usługami maszyny. Bezpieczeństwo maszyny (safety) pozostaje po stronie maszyny i jej układów bezpieczeństwa.
Porozmawiaj z inżynierem o swoim zakładzie
Inżynier IronFlock omówi z Tobą model wdrożenia i połączenia dla Twoich lokalizacji. Szczegółowa ocena bezpieczeństwa appliance przygotowana przez IronFlock jest dostępna na życzenie.